
Não queremos ser insistentes, mas realmente nos esforçamos para avisar você sempre que algo não está funcionando corretamente no seu site WordPress. Desde erros inesperados até alertas sobre falhas de segurança no software que você utiliza, temos uma notificação para cada situação.
Quando se trata de vulnerabilidades nos plugins e temas do seu site, nós as destacamos logo na página inicial do painel de controle MyKinsta e oferecemos ferramentas para você manter seus plugins e temas atualizados com as correções de segurança disponibilizadas pelos desenvolvedores.
O problema é que sempre existe um intervalo entre a descoberta de uma vulnerabilidade no WordPress e a disponibilização de uma correção. Hackers maliciosos procuram aproveitar essa janela de oportunidade, e agora a IA está tornando essas tentativas ainda mais eficazes.
É por isso que a Kinsta está implementando um nível totalmente novo de segurança para WordPress: a Proteção contra vulnerabilidades, desenvolvida com tecnologia da Patchstack, que bloqueia tentativas de exploração de código vulnerável antes mesmo que ele seja corrigido.
A Proteção contra vulnerabilidades da Kinsta oferece um patch virtual para vulnerabilidades no núcleo do WordPress ou nos diversos plugins e temas assim que uma vulnerabilidade é identificada e registrada no banco de dados da Patchstack. Um patch virtual não modifica o código do seu site, mas pode bloquear tentativas de hackers de explorar essas vulnerabilidades específicas.
A Proteção contra vulnerabilidades da Kinsta não é apenas eficaz e rápida, mas também gratuita. Além disso, ela complementa as medidas de segurança que já oferecemos, como firewalls, mitigação de DDoS, firewalls de hardware, monitoramento de tráfego e nosso novo serviço de Proteção contra Bots.
Todos os novos ambientes WordPress criados na Kinsta agora vêm com a Proteção contra vulnerabilidades habilitada. A partir de 14 de outubro, começaremos a disponibilizar o serviço para todos os sites existentes.
Com a Proteção contra vulnerabilidades habilitada, os plugins e temas instalados no seu site, além da versão do núcleo do WordPress, são comparados com o banco de dados de vulnerabilidades da Patchstack. As requisições maliciosas que tentam explorar essas vulnerabilidades são bloqueadas até que você possa instalar uma atualização que contenha a correção de segurança.
“Como posso saber se a Proteção contra vulnerabilidades está instalada?”
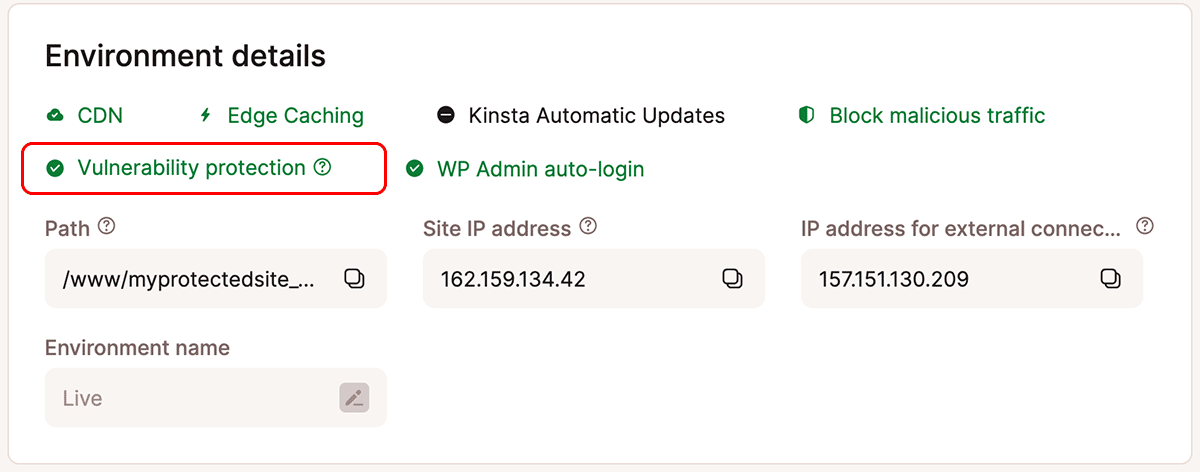
Você pode confirmar se a Proteção contra vulnerabilidades está habilitada no MyKinsta acessando Sites > nome-do-site para abrir a página Informações do site e, em seguida, rolando a página para baixo até a seção Detalhes do ambiente. Os ambientes exibem uma marca de seleção verde ao lado de Proteção contra vulnerabilidades quando o recurso está habilitado:
No WordPress, a Proteção contra vulnerabilidades da Kinsta é instalada como um plugin obrigatório (must-use). Você pode confirmar sua instalação no painel de administração do WordPress selecionando Plugins no menu lateral esquerdo e, em seguida, a aba Must-Use:
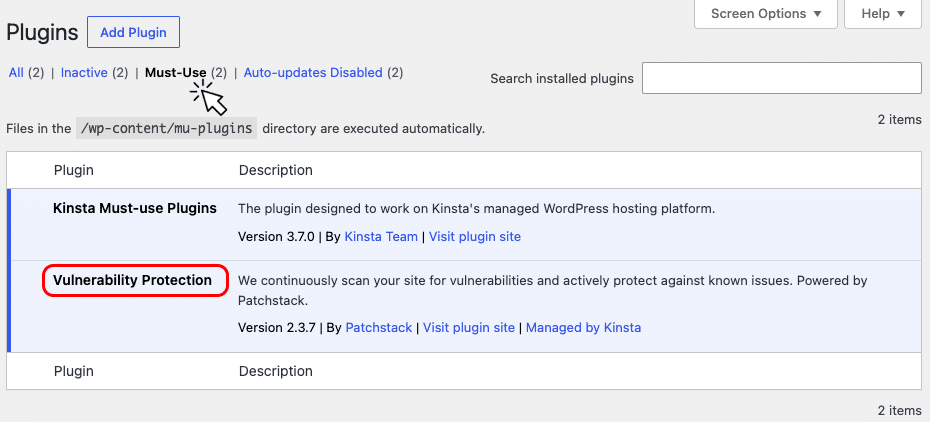
Não há opções para desativar ou excluir plugins da lista Must-Use.
“Isso significa que posso deixar as atualizações do WordPress de lado?”
A tecnologia da Patchstack que sustenta a Proteção contra vulnerabilidades da Kinsta pode ser fundamental para proteger seu site WordPress contra ataques que exploram vulnerabilidades recém-descobertas. No entanto, ela não substitui a necessidade de manter o núcleo do WordPress, os plugins e os temas atualizados com as correções de segurança.
A Proteção contra vulnerabilidades funciona como um equipamento de proteção para a segurança do seu site, não como um convite para descuidar dela. Continua sendo essencial manter os softwares do seu site WordPress atualizados, especialmente quando as atualizações corrigem falhas de segurança. Se você não tiver tempo para realizar essa tarefa manualmente, as Atualizações Automáticas da Kinsta e os recursos de atualização integrados ao WordPress podem ajudar.
“Já instalei a Patchstack no meu site”
Se você é cliente da Kinsta e já utiliza a Patchstack, parabéns por priorizar a segurança do seu site WordPress! Ao adicionar a Proteção contra vulnerabilidades aos ambientes WordPress existentes, não habilitaremos o recurso nos ambientes que já possuem o plugin da Patchstack instalado. Você poderá continuar utilizando a instalação da Patchstack para a qual já possui uma licença.
Os sistemas da Kinsta verificam regularmente quais sites ainda não possuem a Proteção contra vulnerabilidades. Se você remover sua própria instalação do plugin da Patchstack, instalaremos a Proteção contra vulnerabilidades da Kinsta (geralmente em até 12 horas). Portanto, você pode mudar para a Proteção contra vulnerabilidades gratuita da Kinsta simplesmente desativando e excluindo seu próprio plugin da Patchstack.
Por outro lado, se a Proteção contra vulnerabilidades da Kinsta estiver habilitada no seu site, mas você preferir gerenciar a Patchstack por conta própria, poderá adquirir uma licença e instalar o plugin. A Kinsta detectará a instalação da Patchstack e desabilitará automaticamente a Proteção contra vulnerabilidades fornecida pela Kinsta.
Saiba mais sobre a Proteção contra vulnerabilidades
Você encontra todas as informações sobre a Proteção contra vulnerabilidades da Kinsta em nossa documentação.