修正パッチの公開前から攻撃をブロック
WordPressのプラグインやテーマに既知の脆弱性があると、攻撃を受けるリスクが高まります。Patchstackを活用したKinstaの脆弱性対策は、セキュリティアップデートが提供されるまでの間、脆弱性を悪用した攻撃をブロックし、サイトを保護します。
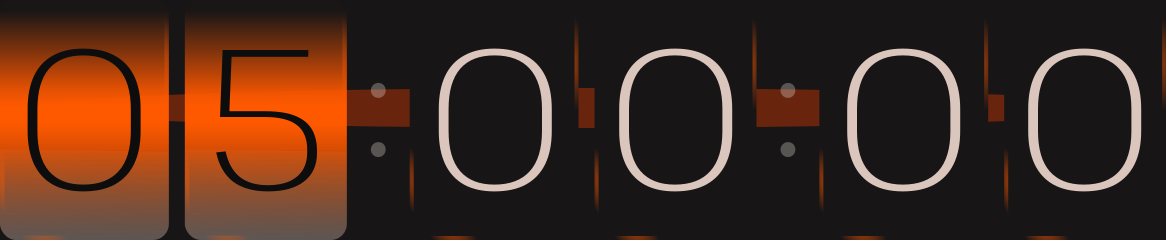
サイバー攻撃は待ってくれない
攻撃の標的となりやすいプラグインの脆弱性は、公開からわずか中央値5時間で大規模な攻撃に悪用されています。
Kinstaの脆弱性対策は、脆弱性が公開された時点から、これを悪用した攻撃をブロックします。
脆弱性によるビジネスへの影響を最小限に
修正パッチの公開前からサイトを保護
プラグインやテーマの開発元から修正アップデートが提供されていない場合でも、既知の脆弱性を悪用した攻撃からサイトを保護します。
アップデート前の検証にも余裕を
本番サイトへの変更を急ぐ必要がなくなります。修正アップデートが公開されたら、ステージング環境で動作を検証してから本番サイトに適用できます。
復旧に伴うコストやリスクを軽減
サイトのダウンや復旧作業に伴う高額な費用、顧客やクライアントからの信頼低下など、脆弱性を悪用した攻撃によるビジネスへの影響を抑えます。
サイトの利用状況に合わせた脆弱性対策
Patchstackの脆弱性調査データを活用し、新たに公開される脆弱性情報にも迅速に対応。サイトで実際に使用されているプラグインやテーマに応じた保護を提供します。
脆弱性のあるプラグインやテーマを特定
使用中のプラグインやテーマに既知の脆弱性が見つかった場合は、自動的に検出します。複数のサイトを運用していても、個々の脆弱性情報を追跡する手間が省けます。
脆弱性に応じた保護を自動適用
新たな脅威が検出されると、WordPressのアプリケーションレベルで適切な保護ルールを自動的に適用します。インストールや設定、管理の手間は一切かかりません。
プラグインやテーマのコードは変更不要
プラグインやテーマのコードを変更することなく、脆弱性を悪用した攻撃をブロックします。脆弱性そのものを解消するには、引き続きソフトウェアを最新の状態に保つことが重要です。
サイトを守るKinstaの包括的なセキュリティ対策
Kinstaでは、脆弱性対策に加え、WordPressサイトの安全性を守るさまざまなセキュリティ機能を提供しています。
ボット対策
不要なボットアクセスを制御し、サーバーへの負荷を軽減。サイト訪問者に必要なリソースを確保します。
DDoS対策とCloudflareファイアウォール
標準搭載のセキュリティ機能により、DDoS攻撃や悪意のあるトラフィックからサイトを保護します。
自動アップデート
月額3ドルでアドオンを追加することで、プラグインやテーマを安全に自動更新し、最新の状態に保つことができます。
マルウェアの除去
セキュリティ保証により、万が一サイトがマルウェアに感染した場合も、専門スタッフがマルウェアの除去とサイトの復旧を無料でサポートします。
サイトの安全が、ビジネスの安心に
「Kinstaに移行後、サイトの稼働率がすぐに改善され、サイトがダウンする問題も解消されました。さらにセキュリティも強化されたことで、移行後は一度もハッキングの被害に遭っていません」
Jason Schulz 氏
5Tales 共同創業者兼CEO
よくあるご質問
脆弱性対策機能とは何ですか?
脆弱性対策は、WordPressのプラグインやテーマに存在する既知の脆弱性を悪用した攻撃をブロックする機能です。Patchstackの技術を活用し、Kinstaが管理・運用しています。脆弱性の影響を受けるサイトに適切な保護ルールを適用するため、プラグインやテーマのコードを変更する必要はありません。
プラグインのアップデートとは何が違いますか?
プラグインのアップデートは、ソフトウェア自体の脆弱性を修正するものです。一方、脆弱性対策は、修正アップデートがまだ公開されていない場合や、サイトに適用されていない場合に、脆弱性を悪用した攻撃をブロックします。根本的な脆弱性を解消するには、ソフトウェアを常に最新の状態に保つことが重要ですが、アップデートまでの間もサイトを保護することができます。
Kinsta自動アップデートアドオンとはどのように連携しますか?
Kinsta自動アップデートは、プラグインやテーマのアップデートが公開されると、自動的に更新を行う有料アドオンです。脆弱性対策は、すべてのサーバープランに標準搭載されている機能で、修正アップデートの公開を待つ間や、本番サイトへの適用前に動作を検証している間も、対応する脆弱性を悪用した攻撃からサイトを保護します。
脆弱性対策によってプラグインやテーマのコードが変更されることはありますか?
変更されることはありません。プラグインやテーマのファイルを変更することなく、脆弱性に応じた保護ルールを適用し、攻撃をブロックします。
どのプラグインやテーマが保護の対象になりますか?
保護の対象は、Patchstackが特定した脆弱性と、それに対応する保護ルールの有無によって異なります。対象となるプラグインやテーマのバージョンに存在する既知の脆弱性からサイトを保護しますが、すべての脆弱性に対応しているわけではありません。
開発が終了し、修正アップデートが提供されないプラグインはどうなりますか?
開発が終了したプラグインでも、脆弱性対策が対応している既知の脆弱性であれば、それを悪用した攻撃をブロックできます。ただし、脆弱性そのものが修正されるわけではなく、今後新たに発見される脆弱性への保護も保証されません。そのため、開発が終了したプラグインは、引き続きサポートされているものに置き換えることをおすすめします。
脆弱性対策はプランに含まれていますか?
脆弱性対策は、すべてのサーバープランに標準搭載されています。追加料金なしでご利用いただけます。
Patchstackとは何ですか?
Patchstackは、脆弱性の調査やセキュリティ対策を専門とする企業です。Kinstaの脆弱性対策にはPatchstackの技術が採用されており、脆弱性の影響を受けるプラグインやテーマの特定と、適切な保護ルールの適用に活用されています。
その他ご質問がありましたら、チャットにてお気軽にお問い合わせください。