脆弱性対策
Patchstackが提供する弊社の脆弱性対策プラグインは、攻撃が発生する前に未然に防ぐことに重点を置いたWordPressセキュリティサービスです。 サイトが被害を受けてから対処するのではなく、最新の脆弱性データベースと照らし合わせて、WordPressのコア、プラグイン、テーマを継続的にチェックします。また、プラグインやテーマの開発者が公式の修正プログラムをリリースする前であっても、既知の脆弱性を悪用しようとする試みをブロックします。
このプラグインは、弊社でホストするお客様のWordPressサイトに自動的にインストールされます。「必須プラグイン」として導入されるため、プラグイン一覧には表示されず、無効化したり削除したりすることはできません。必須プラグインは、WordPress管理画面の「プラグイン」ページ上部にある「必須」から確認できます。また、MyKinstaのサイトの「情報」画面にある「環境情報」セクションで、このプラグインがインストールされ、有効になっていることを確認できます。
脆弱性対策の重要性
今日、WordPressサイトへの攻撃はますます一般的になっており、そのほとんどはプラグインやテーマの既知の脆弱性を標的としています。毎週新しい脆弱性が公表されていますが、脆弱性が公表されてから修正プログラムが利用可能になり、適用されるまでにはしばしば時間差が生じます。その時間差こそが、サイトが最も危険にさらされる瞬間です。
たった一度の侵害でも、多大な損害を被る可能性があります。ハッキングされたサイトの復旧には、数日あるいは数週間を要する場合があります。その間、注文や収益の損失、顧客データの漏洩、そして評判への長期的なダメージに直面する恐れがあります。脆弱性対策は、攻撃者がサイトに到達する前に、既知の脆弱性を悪用しようとする試みをブロックすることで、この時間的ギャップを埋めるように設計されています。
脆弱性対策の仕組み
- 検知:インストール済みのプラグイン、テーマ、およびWordPressコアバージョンがPatchstackの脆弱性データベースと照合され、サイトに影響を与える新たに発見された問題が迅速に特定されます。
- 保護:脆弱性が検出されると、それを悪用しようとする悪意のあるリクエストがブロックされます。プラグインやテーマのファイルは変更されず、開発者がアップデートをリリースする前であっても、サイトは保護された状態を維持します。
- 早期警告:Patchstackはプラグイン開発者やセキュリティ研究者と直接連携しているため、脆弱性は一般に公開される前に開発者によって発見・修正されることがよくあります。
脆弱性対策とその他のセキュリティ機能の役割
弊社でホストするすべてのサイトは、プラットフォームレベルでさまざまなセキュリティ対策によって保護されています。具体的には、Cloudflareのエンタープライズレベルのファイアウォール、DDoS対策、ハードウェアファイアウォール、継続的なトラフィック監視に加え、既知の脅威に関連するIPアドレスやその他の送信元からのアクセスを自動的にブロックする仕組みを備えています。 また、MyKinstaに組み込まれているボット対策機能を使用して、サイトへの自動トラフィックや不審なトラフィックを許可、確認、またはブロックする方法を制御することもできます。
これらのセキュリティ対策は、サイトへのアクセスが「誰から送信されているか」に着目しています。既知の悪意のある送信元からのリクエストや攻撃目的のトラフィック、ボットによるアクセスを、多くの場合、サーバーに到達する前にブロックします。
一方、脆弱性対策は、リクエストが「何をしようとしているか」に着目し、別の側面からサイトを保護します。サイトで使用しているWordPress本体、プラグイン、テーマのバージョンと、それらに存在する既知の脆弱性を把握し、特定の脆弱性を悪用しようとするリクエストをブロックします。送信元に不審な点がなく、ネットワークレベルのセキュリティチェックを通過したリクエストであっても検出可能です。
この2つの仕組みが連携することで、より強固なセキュリティが実現されます。プラットフォームレベルのセキュリティ機能とボット対策により、サイトに到達する悪意のあるトラフィックを減らし、脆弱性対策によって、サイトで使用しているソフトウェアの脆弱性を狙った攻撃を防ぎます。
プラグインとテーマの更新
脆弱性対策は、脆弱性が修正されるまでの間もサイトを保護しますが、アップデートの代わりになるものではありません。開発者が脆弱性を修正したプラグインやテーマの新しいバージョンをリリースした場合は、できるだけ早く更新を行なってください。アップデートではコードに存在する問題そのものが修正されますが、脆弱性対策のルールは、既知の脆弱性を悪用する攻撃をブロックするものです。
脆弱性対策のトラブルシューティング
脆弱性対策は、弊社がWordPressサイト向けに提供するセキュリティ対策の一部であり、無効化したり、プラグインを削除したりすることはできません。この機能がサイトで何らかの問題を引き起こしていると思われる場合は、カスタマーサポートまでお問い合わせください。担当者が原因を調査いたします。
Patchstackプラグインをすでにインストールしているサイト
サイトに独自のPatchstackプラグインがすでにインストールされている場合、弊社の脆弱性対策は有効になりません。1日2回、Patchstackプラグインのインストール状況を確認しており、変更は12時間以内に反映されます。
弊社の脆弱性対策が有効になった後、独自のPatchstackプラグインをインストールすると、脆弱性対策が無効になり、サイトに付与されていた弊社のPatchstackライセンスが削除されます。独自のPatchstackプラグインを引き続き使用するには、別途Patchstackのライセンスが必要です。
独自のPatchstackプラグインを削除すると、弊社の脆弱性対策が自動的に有効になります。
弊社の脆弱性対策に切り替えるには、現在使用しているPatchstackプラグインを削除してください。12時間以内に弊社の脆弱性対策が有効になります。問題が発生した場合は、カスタマーサポートまでお問い合わせください。
マルチサイト
WordPressマルチサイトの場合、マルチサイト全体で有効にできるPatchstackは1つのみです。脆弱性対策はすべてのサブサイトに適用さるため、個々のサブサイトにPatchstackをインストールしたり、有効化したりする必要はありません。
独自のディレクトリ構造とデプロイ
弊社の脆弱性対策は、WordPressのコードが格納されているディレクトリの外側にある、サイトのコンテナ内に保存され、PHPフックを通じて自動的に読み込まれます。そのため、サイトのコード内にプラグインのファイルは存在しませんが、WordPress管理画面の「プラグイン」>「必須」ページには表示され、脆弱性対策も正常に動作します。
このプラグインはサイトのコードとは独立しているため、Bedrockなどの独自のディレクトリ構造や、Composerを使用した環境、デプロイ処理において、特別な設定や除外処理を行う必要はありません。サイトのコードをどのように管理していても、脆弱性対策は自動的に読み込まれます。
WordPressをインストールせずに作成したサイト
脆弱性対策は、MyKinstaでのサイト作成時にWordPressをインストールした場合にのみ、自動的に導入されます。WordPressをインストールせずにサイトを作成した場合、脆弱性対策ラグインはインストールされません。
脆弱性対策の対象外となるもの
脆弱性対策は、問題が発生した後の対処ではなく、攻撃の予防を目的としています。そのため、すでに存在するマルウェアのスキャンや削除は行いません。サイトがすでに攻撃を受け、不正アクセスなどの被害が発生している場合は、マルウェア駆除に関するドキュメントをご覧ください。
よくあるご質問
サイトの脆弱性対策はいつ有効になりますか?
脆弱性対策は、2026年10月8日に新規サイトへ、10月14日に既存サイトへ順次導入されます。
導入中にサイトがダウンすることはありますか?
このプラグインの導入により、お客様のサイトがダウンすることはありません。
自分のサイトで脆弱性対策が有効になっているかどうかはどこで確認できますか?
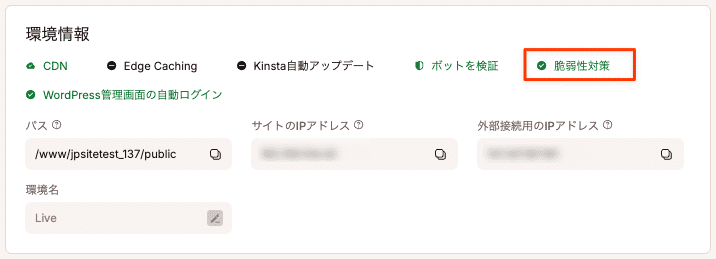
MyKinstaのサイトの「情報」画面にアクセスし、「環境情報」セクションをご覧ください。以下のように、脆弱性対策が有効になっているかどうかが表示されます。
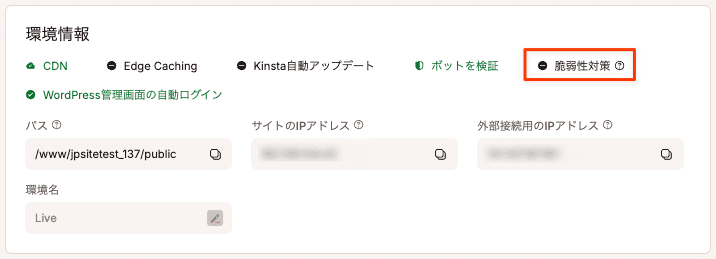
まだ有効になっていない場合、またはサイトに独自のPatchstackプラグインが導入されている場合は、以下のように表示されます。最近独自のPatchstackプラグインを削除した場合は、次回のチェック時に脆弱性対策が有効になるまで、このように表示されることがあります。
Kinstaの脆弱性対策と独自のPatchstackプラグインのどちらを使用しているかはどこで確認できますか?
MyKinstaでサイトの「情報」画面の「環境情報」セクションで、「脆弱性対策」のステータスをご確認ください。緑色で表示されていれば、弊社の脆弱性対策が有効です。黒色の場合は、WordPress管理画面の「プラグイン」で、独自のPatchstackプラグインがインストールされているか確認してください。
独自のPatchstackプラグインは通常のプラグイン一覧に表示されますが、弊社の脆弱性保護プラグインは「プラグイン」>「必須」ページから確認できます。
脆弱性対策を無効にすることはできますか?
脆弱性対策は、弊社のWordPressサイト向けセキュリティ機能の一部であるため、無効化や削除はできません。ご自身のPatchstackプラグインを使用したい場合は、それをインストールしてください。インストール後、次回の定期チェック時に、弊社の脆弱性対策プラグインが削除されます。その後、ご自身のPatchstackプラグインを削除する場合、自動的に弊社の脆弱性対策が有効になります。
詳細については、本ページの「Patchstackプラグインをすでにインストールしているサイト」をご覧ください。脆弱性対策が何らかの問題を引き起こしていると考えられる場合は、調査中、サポートスタッフが一時的に無効化することも可能です。
すでにセキュリティプラグインを導入しているのですが、この機能は必要ですか?
サイトにすでに独自のPatchstackプラグインをインストールしている場合、そのサイトでは弊社の脆弱性対策は無効になりますが、それ以外のプラグインの場合は、弊社セキュリティ対策の一環として、脆弱性対策が適用されます。この機能は、サイトが稼働している特定のプラグイン、テーマ、WordPressバージョンにおける既知の脆弱性を悪用しようとする試みをブロックすることで、既存のツールと連携して機能します。
脆弱性対策の利用には追加料金がかかりますか?
すべてのプランに標準搭載されます。追加料金が発生することはありません。
脆弱性対策とPatchstackの違いは何ですか?
脆弱性対策は、Patchstackを基盤とした弊社のセキュリティサービスであり、すべてのプランに含まれます。Patchstackは独自のプラグインも提供しており、こちらはPatchstackアカウントを通じて個別にインストール、管理することができます。
脆弱性対策とボット対策の違いは何ですか?
ボット対策は、サイトへトラフィックを送信している「誰」に焦点を当て、既知の悪意のある送信元やボットからのリクエストをフィルタリングします。一方、脆弱性対策は、リクエストが「何」をしようとしているかに焦点を当て、たとえ正当に見える送信元からのものであっても、サイトのソフトウェアにおける既知の脆弱性を悪用しようとする試みをブロックします。
詳細については、本ページの「脆弱性対策とその他のセキュリティ機能の役割」をご覧ください。