Non vorremmo sembrare insistenti, ma ci impegniamo davvero tantissimo per farti sapere quando c’è qualcosa che non va nel tuo sito WordPress. Dagli errori imprevisti alle notizie sulle falle di sicurezza nel software che usi, abbiamo una notifica per ogni cosa.
Quando si tratta di vulnerabilità nei plugin e nei temi del tuo sito, le evidenziamo subito in primo piano nella dashboard di MyKinsta e ti forniamo gli strumenti per restare sempre al corrente sulle correzioni di sicurezza rilasciate dai loro sviluppatori.
Il problema è che c’è sempre un intervallo di tempo tra la scoperta di una vulnerabilità di WordPress e la disponibilità di una correzione. Gli hacker malintenzionati non vedono l’ora di sfruttare questa finestra di opportunità, e ora l’intelligenza artificiale li sta aiutando a farlo ancora meglio.
Ecco perché Kinsta sta lanciando un livello completamente nuovo di sicurezza per WordPress: la Protezione dalle vulnerabilità, basata su Patchstack, che interviene sul codice vulnerabile prima ancora che venga corretto.
La Protezione dalle vulnerabilità di Kinsta offre una patch virtuale per le falle di sicurezza nel core di WordPress o nei numerosi plugin e temi non appena un problema viene scoperto e registrato nel database di Patchstack. Una patch virtuale non modifica il codice del tuo sito web, ma può bloccare i tentativi degli hacker di sfruttare quelle specifiche vulnerabilità.
La Protezione dalle vulnerabilità di Kinsta non solo è potente e veloce, ma è anche gratuita. E va ad aggiungersi a tutto ciò che già facciamo con firewall, mitigazione DDoS, firewall hardware, monitoraggio del traffico e il nostro nuovo servizio di protezione dai bot.
Tutti i nuovi ambienti WordPress creati su Kinsta ora hanno la Protezione dalle vulnerabilità già attivata. A partire dal 14 ottobre, estenderemo il servizio a tutti i siti esistenti.
Con la Protezione dalle vulnerabilità attivata, i plugin, i temi e la versione del core di WordPress installati sul tuo sito vengono confrontati con il database delle vulnerabilità di Patchstack. Le richieste dannose che tentano di sfruttare la vulnerabilità vengono bloccate finché non riesci ad aggiornare con una versione di sicurezza.
“Come faccio a sapere se la Protezione dalle vulnerabilità è attiva?”
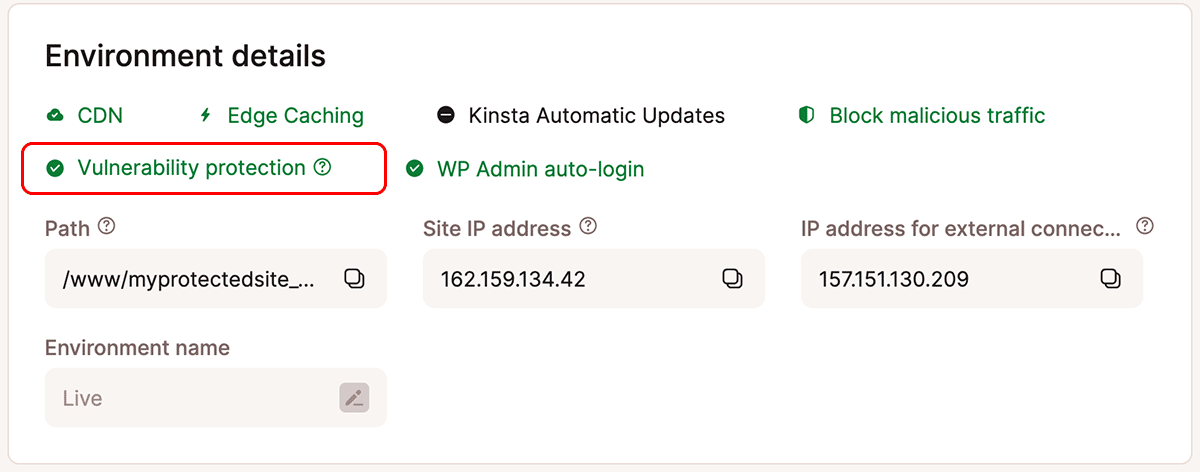
Puoi verificare che la Protezione dalle vulnerabilità sia attiva in MyKinsta andando su Siti > nome del sito per accedere alla pagina Informazioni sul sito, quindi scorrendo verso il basso per visualizzare i Dettagli dell’ambiente. Gli ambienti mostreranno un segno di spunta verde accanto alla voce Protezione dalle vulnerabilità quando è attiva:
In WordPress, la Protezione dalle vulnerabilità di Kinsta è installata come un altro plugin “Must-Use”. Puoi verificarne l’installazione nella dashboard di amministrazione di WordPress selezionando Plugin nel menu a sinistra e poi scegliendo la scheda Must-Use:
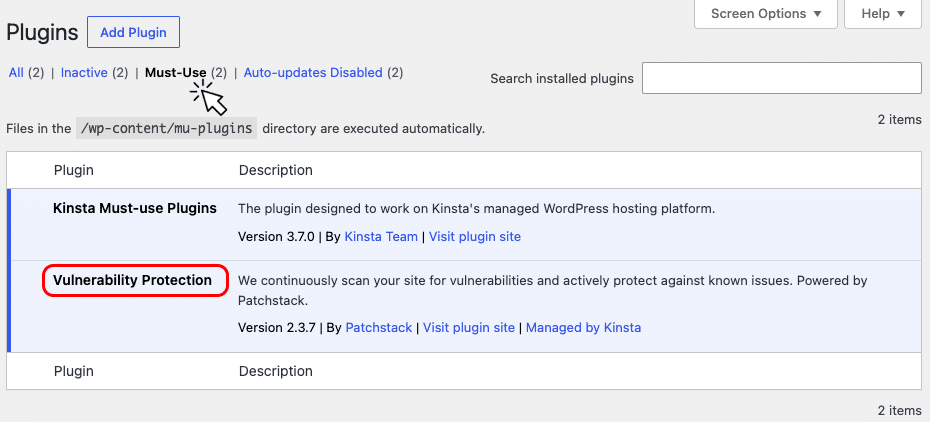
Non ci sono opzioni per disattivare o eliminare i plugin presenti nell’elenco Must-Use.
“Questo significa che posso trascurare gli aggiornamenti di WordPress?”
La tecnologia Patchstack alla base della Protezione dalle vulnerabilità di Kinsta potrebbe rivelarsi fondamentale per proteggere il tuo sito WordPress dagli attacchi mirati alle vulnerabilità appena scoperte. Ma non è un’alternativa al tenersi aggiornati con gli aggiornamenti di sicurezza per plugin, temi e il core di WordPress.
La Protezione dalle vulnerabilità è un dispositivo di sicurezza per il tuo sito, non un invito a essere disattento. È comunque fondamentale stare al passo con gli aggiornamenti software del tuo sito WordPress, in particolare quelli che chiudono le falle di sicurezza. Se non hai tempo per occupartene manualmente, gli aggiornamenti automatici di Kinsta e gli strumenti di aggiornamento integrati in WordPress possono darti una mano.
“Ho già installato Patchstack sul mio sito”
Se sei cliente Kinsta e stai già usando Patchstack, complimenti per la tua serietà nel proteggere il tuo sito WordPress! Quando aggiungiamo la Protezione dalle vulnerabilità agli ambienti WordPress esistenti, salteremo quelli in cui il plugin Patchstack è già installato. Puoi continuare a usare l’istanza di Patchstack per cui hai già acquistato la licenza.
I sistemi di Kinsta controllano regolarmente se ci sono siti senza la Protezione dalle vulnerabilità. Se rimuovi la tua installazione del plugin Patchstack, installeremo la nostra versione (di solito entro 12 ore). Quindi, puoi passare alla Protezione dalle vulnerabilità gratuita di Kinsta semplicemente disattivando ed eliminando il tuo plugin Patchstack.
D’altra parte, se la Protezione dalle vulnerabilità di Kinsta è abilitata sul tuo sito, ma preferisci essere tu a gestire Patchstack, puoi acquistare una licenza e installare il plugin. Kinsta rileverà che hai installato Patchstack e disattiverà automaticamente la nostra implementazione.
Scopri di più sulla Protezione dalle vulnerabilità
Trovi tutte le informazioni sulla Protezione dalle vulnerabilità di Kinsta nella nostra documentazione.