
Nous n’aimons pas vous harceler, mais nous mettons vraiment tout en œuvre pour vous signaler tout problème survenant sur votre site WordPress. Qu’il s’agisse d’erreurs inattendues ou d’informations concernant des failles de sécurité dans les logiciels que vous utilisez, nous avons une notification pour chaque cas.
En ce qui concerne les vulnérabilités des extensions et des thèmes de votre site, nous les mettons même en évidence dès le premier coup d’œil dans le tableau de bord MyKinsta et nous vous fournissons des outils pour rester à jour avec les correctifs de sécurité proposés par leurs développeurs.
Le problème, c’est qu’il y a toujours un délai entre la découverte d’une vulnérabilité WordPress et la mise à disposition d’un correctif. Les pirates malveillants ne manquent pas de tirer parti de cette fenêtre d’opportunité, et l’IA les aide désormais à le faire avec encore plus d’efficacité.
C’est pourquoi Kinsta déploie un tout nouveau niveau de sécurité WordPress : la protection contre les vulnérabilités, optimisée par Patchstack, qui intervient sur le code vulnérable avant même qu’il ne soit corrigé.
La protection contre les vulnérabilités de Kinsta propose un correctif virtuel pour toute faille de sécurité dans le cœur de WordPress ou dans les extensions et les thèmes dès qu’un problème est découvert et enregistré dans la base de données de Patchstack. Un correctif virtuel n’intervient pas sur le code de votre site web, mais il peut bloquer les tentatives des pirates visant à exploiter ces vulnérabilités spécifiques.
Non seulement la protection contre les vulnérabilités de Kinsta est puissante et rapide, mais elle est également gratuite. Elle vient s’ajouter aux mesures que nous mettons déjà en œuvre, notamment les pare-feu, l’atténuation des attaques DDoS, les pare-feu matériels, la surveillance du trafic et notre nouveau service de protection contre les robots.
Tous les nouveaux environnements WordPress créés chez Kinsta sont désormais livrés avec la protection contre les vulnérabilités activée. À compter du 14 octobre, nous déploierons ce service sur tous les sites existants.
Lorsque la protection contre les vulnérabilités est activée, les extensions, les thèmes et la version du cœur de WordPress installés sur votre site sont vérifiés par rapport à la base de données des vulnérabilités de Patchstack. Les requêtes malveillantes qui tentent d’exploiter ces vulnérabilités sont bloquées jusqu’à ce que vous puissiez effectuer une mise à jour avec un correctif de sécurité.
« Comment savoir si la protection contre les vulnérabilités est activée ? »
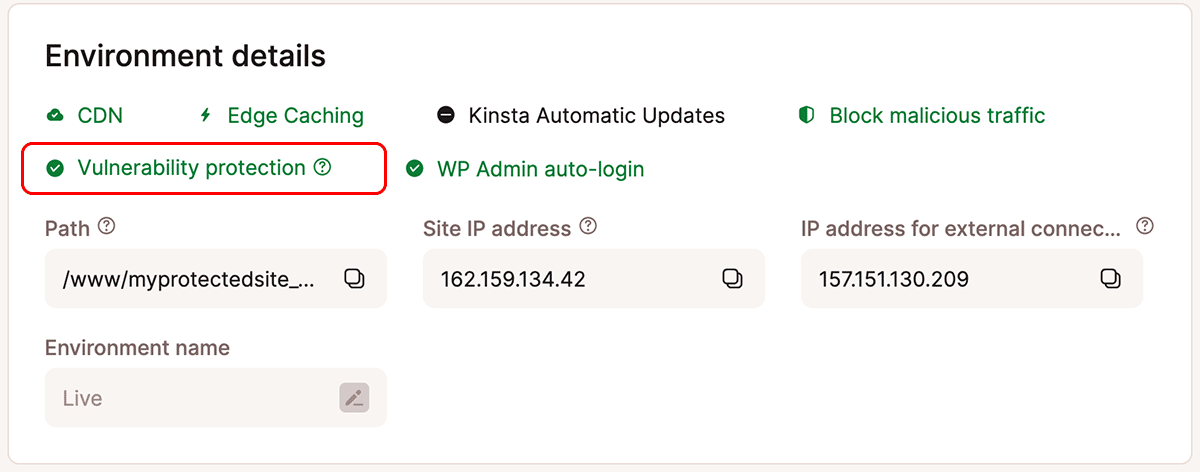
Vous pouvez vérifier que la protection contre les vulnérabilités est activée dans MyKinsta en vous rendant dans Sites > nom-du-site pour accéder à la page « Informations sur le site », puis en faisant défiler la page vers le bas pour consulter les « Détails de l’environnement ». Une coche verte s’affichera à côté de « Protection contre les vulnérabilités » lorsque celle-ci est activée :
Dans WordPress, la protection contre les vulnérabilités de Kinsta est installée en tant qu’extension Must-Use supplémentaire. Vous pouvez vérifier son installation dans le tableau de bord d’administration de WordPress en sélectionnant Extensions dans le menu de gauche, puis en choisissant l’onglet Indispensable :
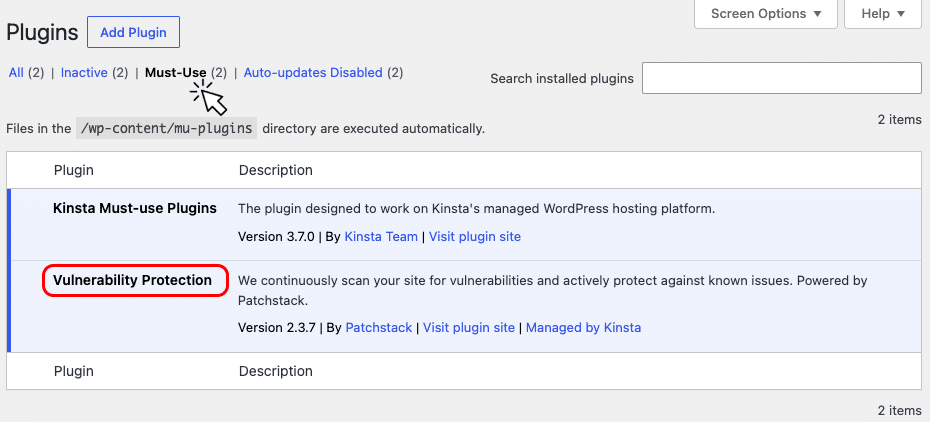
Il n’existe aucune option permettant de désactiver ou de supprimer les extensions figurant dans la liste Indispensable.
« Cela signifie-t-il que je peux me relâcher concernant ces mises à jour WordPress ? »
La technologie Patchstack qui sous-tend la protection contre les vulnérabilités de Kinsta pourrait s’avérer cruciale pour protéger votre site WordPress contre les attaques ciblant des vulnérabilités récemment découvertes. Mais elle ne remplace pas la nécessité de rester à jour avec les mises à jour de sécurité des extensions, des thèmes et du cœur de WordPress.
La protection contre les vulnérabilités est un équipement de sécurité pour votre site, et non une invitation à la négligence. Il reste essentiel de rester à jour avec les mises à jour logicielles de votre site WordPress, en particulier celles qui comblent les failles de sécurité. Si vous n’avez pas le temps de vous en occuper manuellement, les mises à jour automatiques de Kinsta et les outils de mise à jour intégrés à WordPress peuvent vous aider.
« J’ai déjà installé Patchstack sur mon site »
Si vous êtes un client Kinsta et que vous utilisez déjà Patchstack, félicitations : vous prenez au sérieux la protection de votre site WordPress ! Lors de l’ajout de la protection contre les vulnérabilités à des environnements WordPress existants, nous ignorerons ceux où l’extension Patchstack est déjà installée. Vous pouvez continuer à utiliser l’instance de Patchstack pour laquelle vous disposez déjà d’une licence.
Les systèmes de Kinsta recherchent régulièrement les sites ne bénéficiant pas de la protection contre les vulnérabilités. Si vous supprimez votre propre installation du plugin Patchstack, nous installerons notre version (généralement dans les 12 heures). Vous pouvez donc passer à la protection gratuite contre les vulnérabilités de Kinsta simplement en désactivant et en supprimant votre propre extension Patchstack.
En revanche, si la protection contre les vulnérabilités de Kinsta est activée sur votre site, mais que vous préférez gérer Patchstack vous-même, vous pouvez acheter une licence et installer l’extension. Kinsta détectera que vous avez installé Patchstack et désactivera automatiquement notre implémentation.
En savoir plus sur la protection contre les vulnérabilités
Vous trouverez toutes les informations concernant la protection contre les vulnérabilités de Kinsta dans notre documentation.