Protection contre les vulnérabilités
L’extension de protection contre les vulnérabilités de Kinsta, optimisée par Patchstack, est un service de sécurité WordPress visant à prévenir les attaques avant même qu’elles ne se produisent. Au lieu d’attendre qu’un site soit infecté pour ensuite le nettoyer, elle vérifie en permanence le cœur de WordPress, vos extensions et vos thèmes par rapport à une base de données de vulnérabilités mise à jour en temps réel. Elle bloque également les tentatives d’exploitation de vulnérabilités connues, avant même que le développeur de l’extension ou du thème ne publie un correctif officiel.
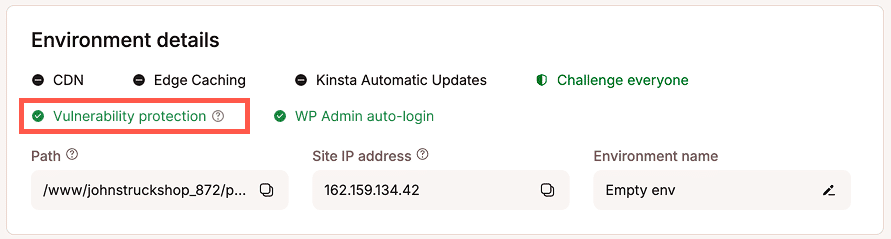
L’extension de protection contre les vulnérabilités est installée automatiquement sur les sites WordPress hébergés chez Kinsta. Elle est installée en tant qu’extension « obligatoire », elle n’apparait donc pas dans votre liste principale d’extensions installées dans WordPress et ne peut être ni désactivée ni supprimée. Vous pouvez la consulter dans Extensions > Indispensable. Vous pouvez vérifier qu’elle est bien installée et active sur la page d’informations de votre site dans MyKinsta.
Pourquoi la protection contre les vulnérabilités est-elle importante ?
Les attaques contre les sites WordPress sont de plus en plus fréquentes, et la plupart d’entre elles ciblent des vulnérabilités connues dans les extensions et les thèmes. De nouvelles vulnérabilités sont révélées chaque semaine, et il existe souvent un délai entre le moment où une vulnérabilité est rendue publique et celui où un correctif est disponible et appliqué. C’est pendant ce délai que les sites sont les plus exposés.
Une seule intrusion peut s’avérer couteuse. La remise en état d’un site piraté peut prendre plusieurs jours, voire plusieurs semaines. Pendant ce temps, vous risquez de subir des pertes de commandes et de chiffre d’affaires, l’exposition des données de vos clients et une atteinte durable à votre réputation. La protection contre les vulnérabilités est conçue pour combler ce délai en bloquant les tentatives d’exploitation des vulnérabilités connues, souvent avant même qu’un pirate ne parvienne à accéder à votre site.
Fonctionnement de la protection contre les vulnérabilités
- Détection : vos extensions, thèmes et la version du cœur de WordPress installés sont comparés à la base de données des vulnérabilités de Patchstack, et les problèmes récemment découverts affectant votre site sont rapidement identifiés.
- Protection : lorsqu’une vulnérabilité est détectée, les requêtes malveillantes qui tentent de l’exploiter sont bloquées. Les fichiers de vos extensions et thèmes ne sont pas modifiés, et votre site reste protégé avant même que le développeur ne publie une mise à jour.
- Alerte précoce : Patchstack travaille en étroite collaboration avec les développeurs d’extensions et les chercheurs en sécurité, ce qui signifie que les vulnérabilités sont souvent détectées et corrigées par les développeurs avant même d’être rendues publiques.
Protection contre les vulnérabilités et sécurité existante de Kinsta
Chaque site hébergé chez Kinsta bénéficie déjà d’une sécurité au niveau de la plateforme. Celle-ci comprend le pare-feu de niveau entreprise de Cloudflare, la protection contre les attaques DDoS, des pare-feu matériels, une surveillance continue du trafic et le blocage automatique du trafic provenant d’adresses IP et de sources liées à des menaces connues. Vous pouvez également utiliser la protection contre les robots dans MyKinsta pour contrôler la manière dont le trafic automatisé et suspect est autorisé, soumis à des contrôles ou bloqué sur votre site.
Ces protections se concentrent sur l’identité de ceux qui envoient du trafic vers votre site. Elles filtrent les requêtes provenant de sources malveillantes connues, le trafic d’attaque et les robots, souvent avant même qu’ils n’atteignent votre serveur.
La protection contre les vulnérabilités ajoute une couche supplémentaire qui se concentre sur l’objectif d’ une requête. Elle identifie les versions du cœur de WordPress, des extensions et des thèmes utilisés par votre site, ainsi que les vulnérabilités connues qui les affectent. Elle peut alors bloquer les requêtes qui tentent d’exploiter ces vulnérabilités spécifiques, même si la requête provient d’une source qui semble légitime et passe les contrôles au niveau du réseau.
Ces deux mécanismes fonctionnent de concert. La sécurité de la plateforme et la protection contre les robots réduisent le volume de trafic malveillant qui atteint votre site, tandis que la protection contre les vulnérabilités vous protège contre les attaques ciblées visant les logiciels spécifiques utilisés par votre site.
Mises à jour des plugins et des thèmes
La protection contre les vulnérabilités assure la sécurité de votre site en attendant, mais elle ne remplace pas les mises à jour. Lorsqu’un développeur publie un correctif pour une extension ou un thème vulnérable, effectuez la mise à jour dès que possible. Les mises à jour corrigent le problème sous-jacent dans le code, tandis que les règles de protection ne font que bloquer les moyens connus de l’exploiter.
Dépannage de la protection contre les vulnérabilités
La protection contre les vulnérabilités fait partie intégrante de la sécurité offerte par Kinsta pour les sites WordPress ; elle ne peut pas être désactivée et l’extension ne peut pas être supprimée. Si vous pensez qu’elle est à l’origine d’un problème sur votre site, contactez notre équipe de support et nous mènerons une enquête.
Sites disposant déjà du plugin Patchstack
Si votre site dispose déjà de sa propre extension Patchstack, la protection contre les vulnérabilités de Kinsta n’est pas activée sur ce site. Kinsta vérifie cela deux fois par jour ; ainsi, tout changement prend effet dans les 12 heures :
- Si vous installez votre propre extension Patchstack après l’activation de la protection contre les vulnérabilités, Kinsta désactive cette protection et supprime sa licence Patchstack de votre site. Pour continuer à utiliser votre propre extension Patchstack, vous devrez disposer de votre propre licence Patchstack.
- Si vous supprimez votre propre extension Patchstack, Kinsta active automatiquement la protection contre les vulnérabilités.
Pour passer à la protection contre les vulnérabilités de Kinsta, supprimez votre propre extension Patchstack ; la protection contre les vulnérabilités sera alors activée dans les 12 heures. En cas de problème, veuillez contacter notre équipe d’assistance.
Réseaux multisites
Sur un réseau WordPress multisite, une seule installation de Patchstack peut être active à la fois sur l’ensemble du réseau. La protection contre les vulnérabilités couvre tous les sites du réseau ; vous n’avez donc pas besoin d’installer ou d’activer Patchstack sur chaque sous-site individuellement.
Structures de répertoires et déploiements personnalisés
L’extension de protection contre les vulnérabilités de Kinsta est stocké dans le conteneur de votre site, en dehors du répertoire de code WordPress, et est chargée automatiquement via des hooks PHP. Cela signifie que vous ne trouverez pas les fichiers de l’extension dans le code de votre site, mais qu’il apparait tout de même dans WordPress sous Extensions > Indispensable, et que votre site reste protégé.
Comme l’extension est distincte du code de votre site, les structures de répertoires personnalisées telles que Bedrock, les configurations basées sur Composer et les processus de déploiement ne nécessitent aucune gestion particulière ni aucune exclusion. La protection contre les vulnérabilités est chargée automatiquement, quelle que soit la manière dont le code de votre site est géré.
Sites créés sans WordPress
La protection contre les vulnérabilités n’est installée automatiquement que lorsque vous installez WordPress dans le cadre de la création d’un site dans MyKinsta. Si vous créez un site sans installer WordPress, l’extension ne sera pas installée.
Ce que la protection contre les vulnérabilités ne couvre pas
La protection contre les vulnérabilités est axée sur la prévention, et non sur le nettoyage. Elle ne recherche ni ne supprime les logiciels malveillants existants. Si votre site a déjà été compromis, consultez la section Suppression des logiciels malveillants.
Foire aux questions
Quand la protection contre les vulnérabilités sera-t-elle activée sur mon site ?
Nous déploierons la protection contre les vulnérabilités sur les nouveaux sites le 8 octobre 2026, et sur les sites existants le 14 octobre 2026.
Y aura-t-il une interruption de service pendant le déploiement ?
Non. Le déploiement n’entrainera aucune interruption de service sur votre site.
Comment puis-je savoir si la protection contre les vulnérabilités est active sur mon site ?
Rendez-vous sur la page Info de votre site dans MyKinsta. Un indicateur d’état vous indique si la protection contre les vulnérabilités de Kinsta est installée et active.
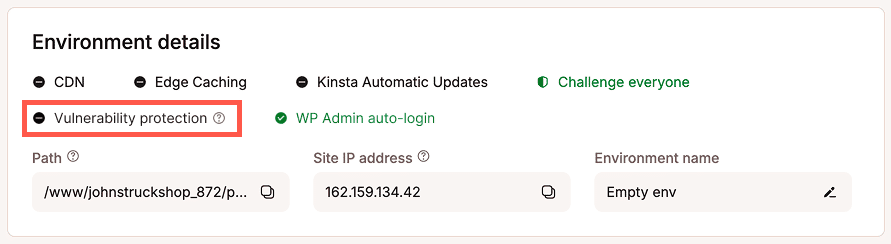
Si la protection contre les vulnérabilités n’est pas encore active ou si votre site utilise son propre extension Patchstack, l’indicateur affichera « Protection contre les vulnérabilités désactivée ». Si vous avez récemment supprimé votre propre extension Patchstack, l’indicateur peut rester sur « désactivée » jusqu’à ce que la prochaine vérification de Kinsta installe et active la protection contre les vulnérabilités.
Comment savoir si j’utilise la protection contre les vulnérabilités de Kinsta ou mon propre plugin Patchstack ?
Rendez-vous sur la page Info de votre site dans MyKinsta. Si l’indicateur d’état indique « Protection contre les vulnérabilités active », votre site utilise la protection contre les vulnérabilités de Kinsta. Si ce n’est pas le cas, connectez-vous à votre tableau de bord WordPress et rendez-vous dans la section Extensions pour vérifier si votre propre extension Patchstack est installée. Votre propre extension Patchstack apparait dans la liste principale des extensions, mais la protection contre les vulnérabilités de Kinsta est une extension obligatoire ; elle n’apparait donc que sous Extensions > Indispensables.
Puis-je désactiver la protection contre les vulnérabilités ?
Non. La protection contre les vulnérabilités fait partie intégrante de la sécurité offerte par Kinsta pour les sites WordPress et ne peut être ni désactivée ni supprimée. Toutefois, si vous préférez utiliser votre propre extension Patchstack, vous pouvez l’installer ; Kinsta supprimera alors son extension de protection contre les vulnérabilités lors de la prochaine vérification de routine. Si vous supprimez par la suite votre propre extension Patchstack, Kinsta réinstallera et activera automatiquement la protection contre les vulnérabilités. Pour plus d’informations, consultez la section Sites disposant déjà d’une extension Patchstack. Si vous pensez que la protection contre les vulnérabilités est à l’origine d’un problème, notre équipe de support peut également la désactiver temporairement le temps de mener son enquête.
Je dispose déjà d’un plugin de sécurité. Pourquoi ai-je également besoin de celui-ci ?
Si votre site dispose déjà de sa propre extension Patchstack, nous n’activerons pas la protection contre les vulnérabilités sur ce site. Si vous utilisez une autre extension de sécurité, la protection contre les vulnérabilités est tout de même installée dans le cadre de la sécurité assurée par Kinsta. Elle fonctionne en complément de vos outils existants en bloquant les tentatives d’exploitation des vulnérabilités connues dans les extensions, thèmes et versions de WordPress spécifiques utilisés par votre site.
La protection contre les vulnérabilités m’entrainera-t-elle des frais supplémentaires ?
Non. La protection contre les vulnérabilités est incluse dans votre hébergement Kinsta sans frais supplémentaires.
Quelle est la différence entre la protection contre les vulnérabilités et Patchstack ?
La protection contre les vulnérabilités est le service de sécurité de Kinsta, optimisé par Patchstack, et elle est incluse dans votre hébergement. Patchstack propose également sa propre extension, que vous installez et gérez séparément via un compte Patchstack.
En quoi la protection contre les vulnérabilités diffère-t-elle de la protection contre les robots ?
La protection contre les robots se concentre sur l’identité de ceux qui envoient du trafic vers votre site, en filtrant les requêtes provenant de sources malveillantes connues et de robots. La protection contre les vulnérabilités se concentre sur l’objectif d’une requête, en bloquant les tentatives d’exploitation des vulnérabilités connues dans les logiciels de votre site, même lorsqu’elles proviennent de sources qui semblent légitimes. Pour plus de détails, consultez les sections Protection contre les vulnérabilités et Sécurité existante chez Kinsta ci-dessus.