
Kinstaでは、WordPressサイトに問題が発生した際、できる限り早くお客様にお知らせできるよう努めています。予期しないエラーから、使用中のソフトウェアに見つかったセキュリティ上の脆弱性まで、さまざまな問題を通知でお知らせしています。
サイトで使用しているプラグインやテーマに脆弱性が見つかった場合は、MyKinsta上でも目立つように表示されます。また、開発元が提供するセキュリティ修正を適用し、常に最新の状態を維持できるよう、自動アップデートアドオンもご用意しています。
しかし、WordPressの脆弱性が発見されてから、修正プログラムが提供されるまでには、どうしても時間差が生じてしまいます。悪意のある攻撃者はこの隙を狙って攻撃を仕掛けてきますが、近年ではAIの活用によって、その手口もさらに巧妙化しています。
このような経緯から今回、WordPressサイトのセキュリティをさらに強化するため、Patchstackを活用した脆弱性対策を導入しました。この機能により、脆弱性が修正される前でも、攻撃からサイトを保護できるようになります。
この脆弱性対策は、WordPress本体やプラグイン、テーマに脆弱性が発見され、Patchstackのデータベースに登録されると、仮想パッチを適用してサイトを保護します。仮想パッチはサイトのコード自体を変更することなく、特定の脆弱性を悪用しようとする攻撃をブロックする仕組みです。
この高速かつ強力な保護機能は、すべてのプランで追加料金なしでご利用いただけます。ファイアウォール、DDoS攻撃対策、ハードウェアファイアウォール、トラフィック監視、今年導入したボット対策に新たに脆弱性対策が加わり、WordPressサイトのセキュリティをさらに強化します。
現時点で、新規作成されるすべてのWordPress環境では、デフォルトで脆弱性対策が有効になります。今週10月14日からは、既存のすべてのサイトにも順次導入していく予定です。
脆弱性対策が有効になると、サイトにインストールされているプラグインやテーマ、WordPress本体のバージョンがPatchstackの脆弱性データベースと照合されます。脆弱性が見つかった場合は、セキュリティ修正を含むアップデートを適用するまでの間、その脆弱性を悪用しようとする不正なリクエストをブロックします。
脆弱性対策が有効になっているか確認する方法
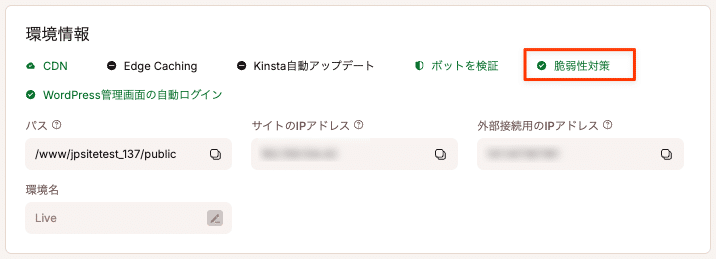
MyKinstaにログイン後、「サイト」>(サイト名)>「情報」にある、「環境情報」セクションで確認できます。以下のように緑色のチェックマークとともに「脆弱性対策」の文字が表示される場合は、有効になっています。
WordPressには、Kinstaの脆弱性対策は必須プラグインとしてインストールされます。WordPress管理画面で、左側のメニューから「プラグイン」を選択し、上部の「必須」タブを開くと、インストール状況を確認できます。
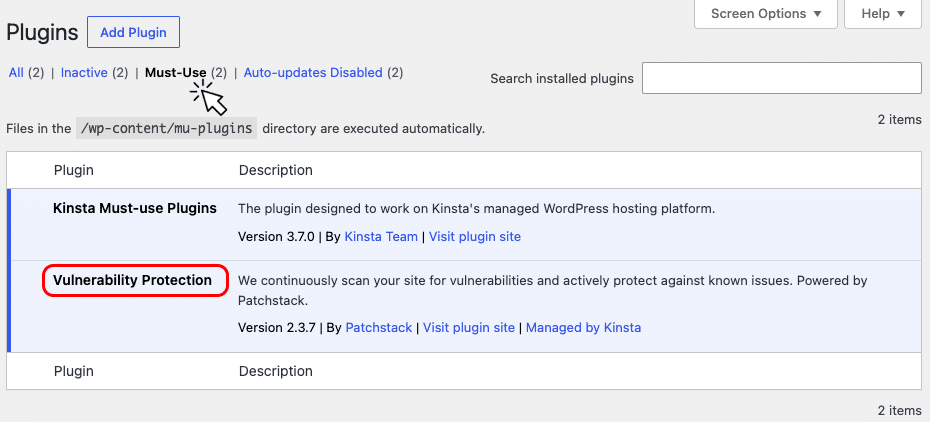
「必須」タブ内のプラグインは、無効化したり削除することはできません。
脆弱性対策を導入してもWordPressの更新は不可欠
Kinstaの脆弱性対策を支えるPatchstackの技術は、新たに発見された脆弱性を狙う攻撃からWordPressサイトを守るうえで、重要な役割を果たします。しかし、プラグインやテーマ、WordPress本体のセキュリティアップデートに代わるものではありません。
脆弱性対策は、あくまでサイトのセキュリティを強化するための追加の保護手段であり、導入後もWordPress本体やプラグイン、テーマを常に最新の状態に保つことが欠かせません。特に、脆弱性を修正するセキュリティアップデートは速やかに適用することが重要です。手動で更新する時間が取れない場合は、Kinsta自動アップデートアドオンやWordPress標準の自動更新機能を活用できます。
すでにPatchstackをご利用の場合
すでにサイトでPatchstackをご利用の場合は、Kinstaの脆弱性対策の導入対象外となるため、現在のPatchstackをそのままお使いいただけます。
Kinstaでは、脆弱性対策が有効になっていないサイトを定期的にスキャンしています。現在使用しているPatchstackプラグインを無効化して削除すると、Kinstaの脆弱性対策に自動的に切り替わります(通常12時間以内)。
反対に、Kinstaの脆弱性対策が有効になっているサイトで、Patchstackを独自に管理したい場合は、ライセンスを購入してプラグインをインストールすることも可能です。KinstaがPatchstackのインストールを検知すると、Kinstaの脆弱性対策は自動的に無効になります。
Kinstaの脆弱性対策に関する詳細
Kinstaの脆弱性対策に関する詳しい情報は、ドキュメントをご覧ください。