プラグインとテーマ
プラグインとテーマは、ウェブサイトの機能拡張と外観のカスタマイズに役立つ重要なWordPressのコンポーネントです。
- プラグイン:サイトの機能を強化したり、新たな機能を追加したりするアドオン。SEO対策やセキュリティの強化から、お問い合わせフォーム、EC機能と統合まで、その種類は多岐にわたります。
- テーマ:サイトのデザイン、レイアウト、外観を管理します。フォント、色、ページ構成、レスポンシブ対応など、サイトが訪問者にどのように表示されるかを決定します。
MyKinstaでは、各サイトの「プラグインとテーマ」画面でプラグインとテーマを個別に管理したり、「WordPressサイト」画面で複数の環境の複数のプラグイン/テーマを一括更新したりすることができます。また、ビジュアルリグレッションテストを含むKinsta自動アップデートも提供しており、セキュリティリスクを最小限に抑えながら、手間なくプラグインとテーマを常に最新の状態に保つことができます。
サイトの「情報」画面の右側にある「更新」セクションで、更新可能なプラグインとテーマの数と脆弱性の有無を確認できます。「環境情報」セクションには、Kinsta自動アップデートを使用しているかどうかも表示されます。

MyKinstaでプラグインやテーマを更新する場合、メンテナンスモードを有効にすることができ、更新処理中に一時的にメンテナンスページが表示されます。
弊社プラットフォームは、パフォーマンス、セキュリティ、および信頼性に最適化されているため、一部プラグインの使用が制限されます。禁止されているプラグインおよび互換性のないプラグイン一覧はこちらをご覧ください。
プラグインとテーマの脆弱性
お客様のすべてのWordPressサイトには、Patchstackを活用した脆弱性対策プラグインが自動インストールされます。このプラグインは、サイトがマルウェアに感染してから対処するのではなく、攻撃を未然に防ぐことを目的としています。WordPress本体、プラグイン、テーマを最新の脆弱性データベースと継続的に照合し、開発者による正式な修正アップデートが公開される前でも、既知の脆弱性を悪用する攻撃をブロックします。
脆弱性対策は必須プラグインとしてインストールされるため、WordPressの通常のプラグイン一覧には表示されず、無効化や削除もできません。WordPress管理画面の「プラグイン」>「必須」ページから確認可能です。また、MyKinstaのサイトの「情報」画面では、脆弱性対策が有効になっているかを確認できます。
MyKinstaでは、プラグインとテーマに既知の脆弱性がないかも毎日スキャンしています。インストール済みのバージョン、または更新可能なバージョンに脆弱性が見つかった場合は、感嘆符(!)が表示され、バージョン番号が赤色で強調されます。セキュリティアップデートが必要なプラグインを確認するには、プラグイン一覧を「脆弱性のあるプラグイン」で絞り込みます。脆弱性の報告日などの技術的な詳細は、WPScanの脆弱性データベース(プラグイン、テーマ)で確認できます。
脆弱性によるリスクを軽減するには、Kinsta自動アップデートアドオンを有効にし、プラグインとテーマを常に最新の状態に保つことをおすすめします。

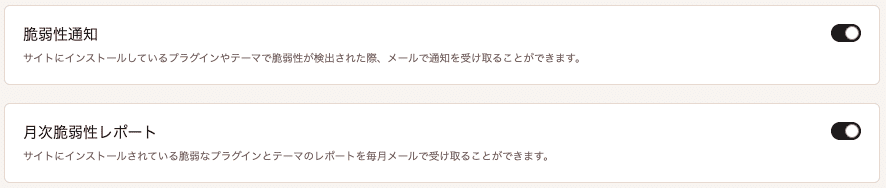
MyKinsta画面右上のユーザー名>「ユーザー設定」>「通知」では、から、新たな脆弱性が発見された際のメール通知と、サイトにインストールされている脆弱性のあるプラグインやテーマをまとめた月次レポートのメール通知をオン(またはオフ)にすることができます。