Als bevorzugte Quelle bei Google hinzufügen
Die Automatisierung übernimmt immer mehr Aufgaben im WordPress-Betrieb, für die früher jemand am Computer sitzen musste.
Bereitstellungen, Updates, Sicherheitsmaßnahmen und Änderungen an der Infrastruktur können nun alle ablaufen, ohne dass jemand jeden einzelnen Schritt überwacht. Was jedoch noch nicht gelöst ist, ist die Frage, bei welchen dieser Schritte noch ein menschliches Auge auf den Prozess gerichtet sein muss.
Es gibt vier Kategorien von Vorgängen in WordPress, auf die man sich konzentrieren sollte, aber dank der Funktionen und der Infrastruktur von Kinsta ist dein Server bereits darauf ausgelegt.
Ein Agent, der nicht weiß, wann er aufhören soll, ist ein Automatisierungsrisiko
Da es sich um eine Maschine handelt, wird ein KI-Agent stets versuchen, deine Wünsche auszuführen. Beispielsweise kann er einen gesamten Workflow abwickeln, der das Ausrollen eines WooCommerce-Updates in die Produktion, das Bestehen visueller Regressionstests, das Leeren des Caches und die Aktualisierung der Protokolle als erfolgreich umfasst. Dennoch kann später ein Kunde mit einem fehlerhaften Checkout anrufen.
Auf den ersten Blick scheint es ein KI-Problem zu sein. Wenn ein Regressionstest das Seitenlayout überprüft, aber nicht die darunterliegende Integration des Zahlungsgateways, führt das zu Fehlern. Hier tut der KI-Agent genau das, wofür er entwickelt wurde, und weiß daher nicht, was sonst noch überprüft werden muss. Stattdessen handelt es sich um ein menschliches Problem.
Das ist jedoch kein Argument gegen Automatisierung. Ein Workflow braucht aber bewusst eingeplante Pausen, um die notwendigen Überprüfungen durchzuführen. Während die meisten WordPress-Workflows keine Momente benötigen, in denen ein KI-Agent erklären kann, was er weiß, und auf eine Entscheidung wartet, gibt es doch einige, bei denen das der Fall ist. Das gilt besonders für komplexere Workflows, ist aber nicht immer offensichtlich.
Die Analyse von Zylos Research zu den Übergabemustern von Agenten an Menschen zeigt, dass sich der Anteil automatisierter Entscheidungen bei KI-Einsätzen in der Produktion bei etwa 70–80 % einpendelt, während der Rest von Menschen überprüft wird.
Für den WordPress-Betrieb kannst du anhand dieser Aufteilung dennoch auf verschiedene Weise vorausschauend planen:
- Die Bereitstellungen lassen sich klar unterteilen in routinemäßige Datei-Puffs und Datenbankmigrationen, die laufende Bestellungen betreffen.
- Updates lassen sich unterteilen in risikoarme Plugin-Patches und alles, was ein Zahlungsgateway oder ein Mitgliedersystem betrifft.
- Die Veröffentlichung von Inhalten lässt sich unterteilen in geplante Beiträge und alles, was preisbezogene, rechtliche oder sicherheitskritische Informationen enthält.
- Sicherheitsvorfälle können zwischen automatischer Eindämmung und einer Ermessensentscheidung darüber, was sie ausgelöst hat, aufgeteilt werden.
- Änderungen an Infrastruktur und Abrechnung lassen sich in eine Nutzungswarnung und die Entscheidung für ein Upgrade, Downgrade oder die Übertragung einer Website aufteilen.
Bei einer Aufteilung geht es nicht einfach nur darum, eine übrig gebliebene Kategorie nicht automatisierter Aufgaben zu bewältigen. Alles, was außerhalb eines Musters liegt, das ein KI-Agent bereits kennt (wie irreversible Änderungen oder Live-Transaktionen), ist der Bereich, in dem Fehler am meisten kosten.
Eine falsche Eskalation kostet mehr, als die Automatisierung einspart
Das NANDA-Projekt des MIT hat herausgefunden, dass 95 % der generativen KI-Pilotprojekte in Unternehmen keinen messbaren Gewinn oder Verlust zeigen. Ein bekanntes Muster untermauert dies:
- Ein Team automatisiert zunächst den einfachen Großteil eines Workflows.
- Als Nächstes behandelt es das, was übrig bleibt, eher nebenbei.
- Schließlich muss es die Kosten tragen, wenn sich dieser kleinere Teil als risikoreich herausstellt.
Eine Content-Pipeline, die gelegentlich eine manuelle Bearbeitung benötigt, ist nachsichtig – zum Beispiel, wenn ein Entwurf eine Stunde länger liegen bleibt. Eine Bereitstellungs-Pipeline, die gelegentlich einen Live-Auftrag beschädigt, ist jedoch nicht in gleicher Weise nachsichtig, denn bestimmte Fehler lassen sich nicht ausgleichen:
- Eine fehlgeschlagene Datenbankmigration mitten im Bestellvorgang kann Bestellungen verlieren, die zwischen dem Backup und dem Fehler aufgegeben wurden – sie verzögert sie nicht nur.
- Defekte Zahlungsgateways nehmen weiterhin Traffic entgegen und verursachen Umsatzverluste, solange das Problem unbemerkt bleibt.
- Eine falsch gehandhabte Sicherheitsreaktion kann einen eingedämmten Vorfall in einen längeren Ausfall verwandeln, als der ursprüngliche Angriff verursacht hätte.
Aktuelle Berichte zeigen, dass 85 % der Führungskräfte im Bereich Customer Experience (CX) sagen, ein einziges ungelöstes Problem reiche aus, um einen Kunden zu verlieren. Auch wenn ein Workflow, der zuverlässig automatisiert und selten eskaliert, zunächst wie ein effizientes und optimales Ergebnis erscheint, führt dies letztendlich dazu, dass ein ungelöstes Problem beim Kunden landet, da niemand in der Kette da ist, um es abzufangen.
5 WordPress-Abläufe, bei denen eine menschliche Entscheidung angebracht ist
Der bessere Plan ist, das zu automatisieren, was rückgängig gemacht werden kann, und den Rest zu eskalieren. Eine Änderung, die rückgängig gemacht werden kann (oder zumindest wenig kostet, falls sie falsch ist) und einem Muster entspricht, das der Workflow bereits zuvor bearbeitet hat, lässt sich sicher automatisieren.
Irreversible oder kostspielige Änderungen sowie solche, die außerhalb eines bekannten Musters liegen, sollten stattdessen eskaliert werden. Hier siehst du, wie sich diese Unterscheidung auf die fünf Kategorien auswirkt, die den Großteil der täglichen Arbeit im WordPress-Betrieb ausmachen.
1. Bereitstellungen: Den Push automatisieren und die Migration eskalieren
Eine Aufgabe wie das Hochladen einer Datei auf eine Content-Website ist unkritisch, falls etwas schiefgeht. Man stellt einfach das Backup wieder her und führt den Push erneut durch, was nur wenige Minuten dauert. Eine Datenbankmigration mitten im Checkout-Prozess bei einem live geschalteten WooCommerce-Shop ist jedoch eine ganz andere Art von Fehler. Bestellungen, die zwischen dem Backup und dem Fehler eingegangen sind, fehlen in der wiederhergestellten Kopie, sodass ein Rollback den Schaden nicht rückgängig machen kann.
Die selektive Push-Funktion von Kinsta bietet dir eine Möglichkeit, auf solche Vorfälle zu reagieren. Anstatt die gesamte Umgebung zu übertragen, kannst du wählen, ob du nur die Dateien, nur die Datenbank oder beides gleichzeitig übertragen möchtest. Kinsta erstellt automatisch ein Backup der Zielumgebung, bevor der Vorgang gestartet wird.
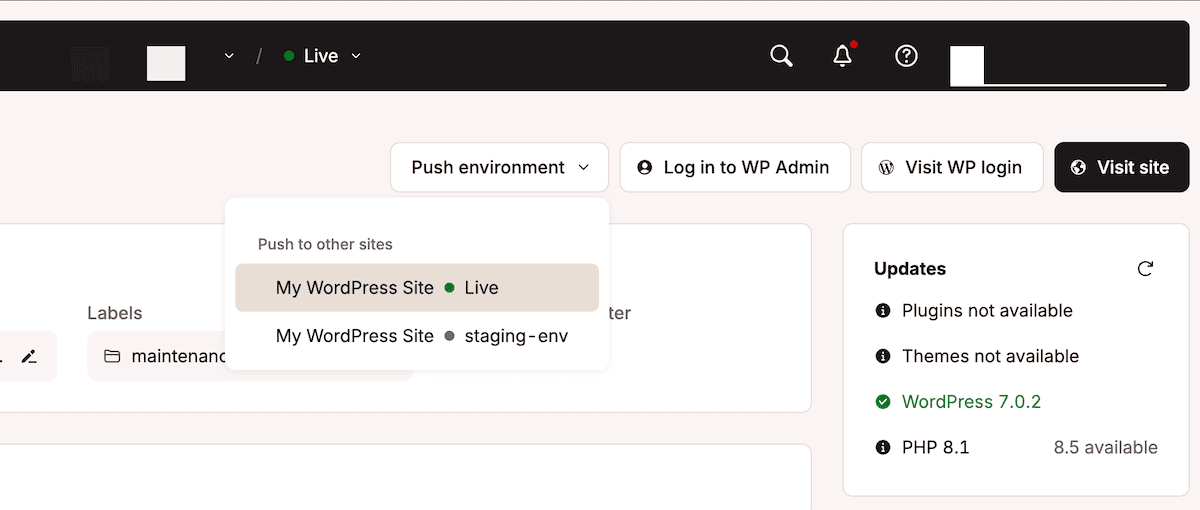
Dadurch erhält eine Automatisierungsschicht genügend Informationen, um eine routinemäßige Dateisynchronisierung anders zu behandeln als eine Migration, die einer zweiten Überprüfung bedarf.
Bei Bereitstellungen, die auf der Kinsta-API basieren, lautet die zuverlässige Abfolge:
POST/sites/environments/{env_id}/manual-backupsErstellt ein Backup mit einem protokollierten Zeitstempel, bevor irgendetwas die Produktionsumgebung berührt.PUT/sites/{site_id}/environmentsStaging wird in die Live-Umgebung übertragen.POST/sites/cdn/clear-cacheleert anschließend den CDN-Cache.
Jeder Schritt gibt einen operation_id zurück, den das Skript abfragt, bevor es fortfährt. Wenn ein Schritt fehlschlägt, stoppt der Workflow, anstatt über den Fehler hinaus in einen Zustand weiterzulaufen, den niemand eingeplant hat. Die vollständige Endpunktsequenz ist hier dokumentiert, zusammen mit Beispielen, wie Agenturen sie in CI/CD-Pipelines integrieren.
Der Kinsta-Kunde Sod weiß genau, was passiert, wenn diese Unterscheidung nicht in einen Workflow integriert ist. Die Agentur aus Melbourne verwaltet mehr als 400 WordPress-Websites, und sobald sie aufhörte, jede Website gleich zu behandeln, hat das Team größere Vorteile festgestellt:
Die Kinsta-API hat es uns ermöglicht, interne Tools zu entwickeln, die wichtige Prozesse wie die Bereitstellung von Websites automatisieren und Massenvorgänge über alle unsere Websites hinweg durchführen, was uns viel Zeit und Aufwand spart.
– Pete Brundle, Entwicklungsleiter bei Sod
2. Updates: Patches automatisieren und das Zahlungsgateway eskalieren
Viele Website-Fehler sind harmlose Probleme, wie zum Beispiel ein Plugin-Update auf einer Prospekt-Website, da das schlimmste Szenario ein fehlerhaftes Layout ist, das du bemerkst und beheben kannst. Es sind die Funktionen hinter den Kulissen, die dir Probleme bereiten können, wie zum Beispiel ein Shop mit einem Zahlungsgateway oder ein Mitgliedersystem. Auch wenn eine Checkout-Seite völlig normal aussieht, kann die zugrunde liegende Transaktion plötzlich nicht mehr funktionieren – und das ist schwer zu erkennen.
Hier kommen die automatischen Updates von Kinsta ins Spiel. Mit diesem Tool kannst du einen Zeitplan und ein Zeitfenster festlegen, um Updates für Plugins und Themes zu aktivieren. Es automatisiert das Erstellen und Vergleichen von Screenshots der Website vor und nach jedem Update, um alle sichtbaren Änderungen zu erkennen. Bei Abweichungen stellt es selbstständig das Backup vor dem Update wieder her.
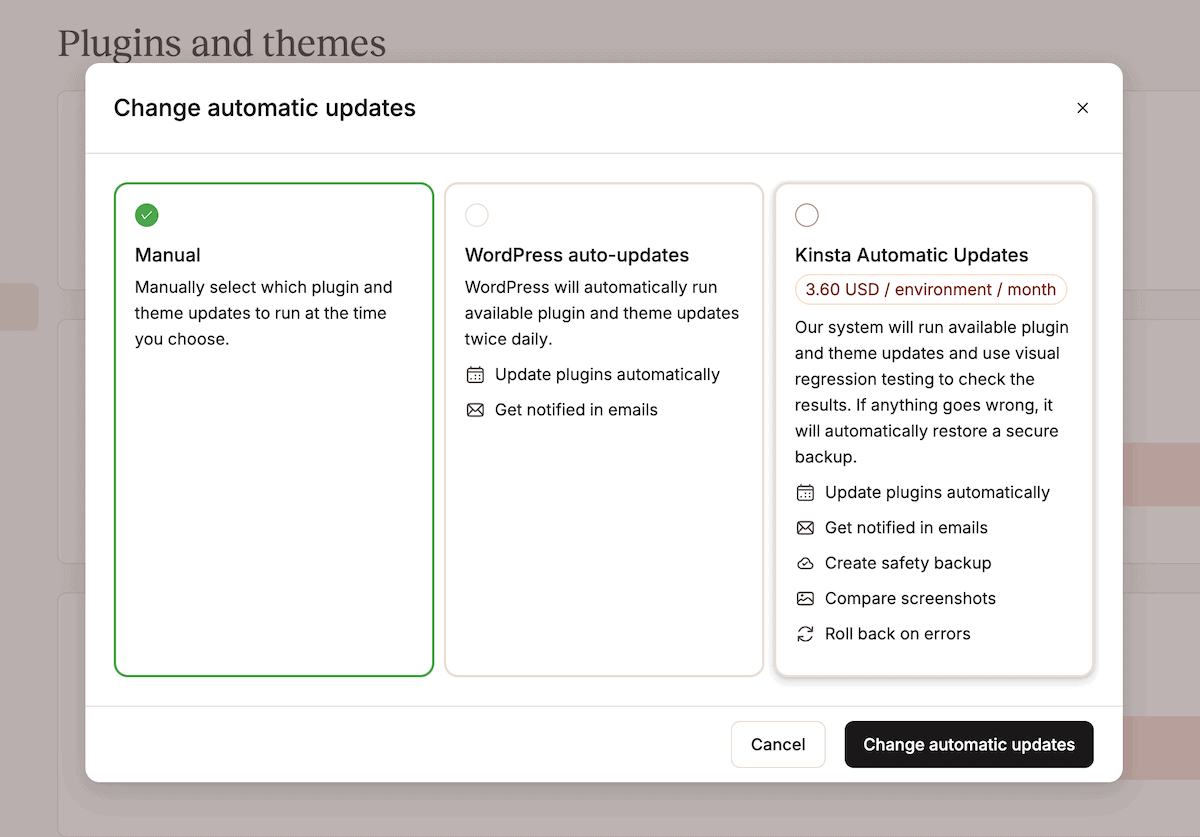
Der Unterschied zwischen dem, was bei einer visuellen Überprüfung erkannt werden kann und was nicht, ist jedoch genau der Grund, warum WP Umbrella eine eigene Überwachungsebene auf Basis der Kinsta-Infrastruktur aufgebaut hat, anstatt sich allein auf Updates zu verlassen.
Wir haben ein Ticket erstellt, und innerhalb weniger Stunden war das Problem gelöst. Glaub mir, ich habe schon mehrere Hosts kontaktiert – so einfach ist es selten.
– Aurelio Volle, Mitbegründer von WP Umbrella
WP Umbrella verfügt nun über klare Daten dazu, welchen Unterschied eine schnelle, menschliche Reaktion macht, sobald doch einmal etwas durchrutscht.
3. Veröffentlichung von Inhalten: Automatisiere den Zeitplan und leg den Fokus auf den Inhalt
Eine Veröffentlichungspipeline kann Zeitplanung, SEO-Metadaten, das Aufwärmen des Caches nach der Veröffentlichung und die Verbreitung in sozialen Medien ohne jeglichen menschlichen Eingriff übernehmen. Die Kategorie, die den Leuten oft Probleme bereitet, sind Inhalte, die bei Fehlern reale Konsequenzen nach sich ziehen.
Ein Blogbeitrag, der erklärt, wie man ein Plugin installiert, ist kein großes Risiko, wenn er einen Fehler enthält. Anders verhält es sich bei Artikeln, die Preise nennen, medizinische Empfehlungen geben, gesetzliche Anforderungen erläutern oder über eine Produkteinführung mit einem konkreten Datum berichten. Wenn ein KI-gestützter Entwurf einen falschen Preis oder veraltete Sicherheitshinweise veröffentlicht, ist der Schaden unmittelbar und konkret.
Der Auslöser für eine Eskalation ist nicht die Frage: „Wurde das von einer KI geschrieben?“ Es ist: „Hat dieser Inhalt Konsequenzen, wenn er falsch ist?“ Preisänderungen, YMYL-Themen (Gesundheit, Finanzen, Recht), datierte Produkteinführungen und Sicherheitshinweise gehören alle in eine Warteschlange zur menschlichen Überprüfung, bevor sie veröffentlicht werden – unabhängig davon, wie der Inhalt erstellt wurde.
Die Automatisierung der Pipeline ist effizient, aber die Automatisierung der Entscheidung darüber, was in die Pipeline gelangt, führt dazu, dass ein konkretes, vermeidbares Problem in großem Umfang veröffentlicht wird.
4. Sicherheit: Eindämmung automatisieren und Reaktion eskalieren
Bei einem aktiven Angriff auf deine Website und deinen Server kommt es auf Schnelligkeit an. Sobald du den Angriff eingedämmt hast, ist der nächste richtige Schritt die Beurteilung. Beides erfordert unterschiedliche Maßnahmen und Prozesse.
Beispielsweise ist das Blockieren einer bestätigten bösartigen IP-Adresse jedes Mal die richtige Maßnahme – weshalb man dies getrost einem KI-Agenten überlassen kann. Die Entscheidung, ob ein Traffic-Anstieg darauf zurückzuführen ist, dass ein Konkurrent deine Preise ausliest, eine fehlerhafte Integration vorliegt, es sich um einen KI-Crawler handelt oder um etwas anderes, das man durchlassen sollte, erfordert jedoch Kontext – und den hat ein automatisiertes System nicht.
Der Bot-Schutz von Kinsta klassifiziert eingehenden Datentraffic in Echtzeit und wehrt böswillige Akteure durch vier voreingestellte Schutzstufen ab, die du pro Website oder pauschal anwenden kannst. Ein spezieller Schalter blockiert gezielt KI-Crawler, während verifizierte Bots (wie Googlebot) immer ungehindert durchgelassen werden. Das bedeutet, dass deine Sichtbarkeit in Suchmaschinen niemals zum Kollateralschaden einer Entscheidung über KI-Traffic wird.
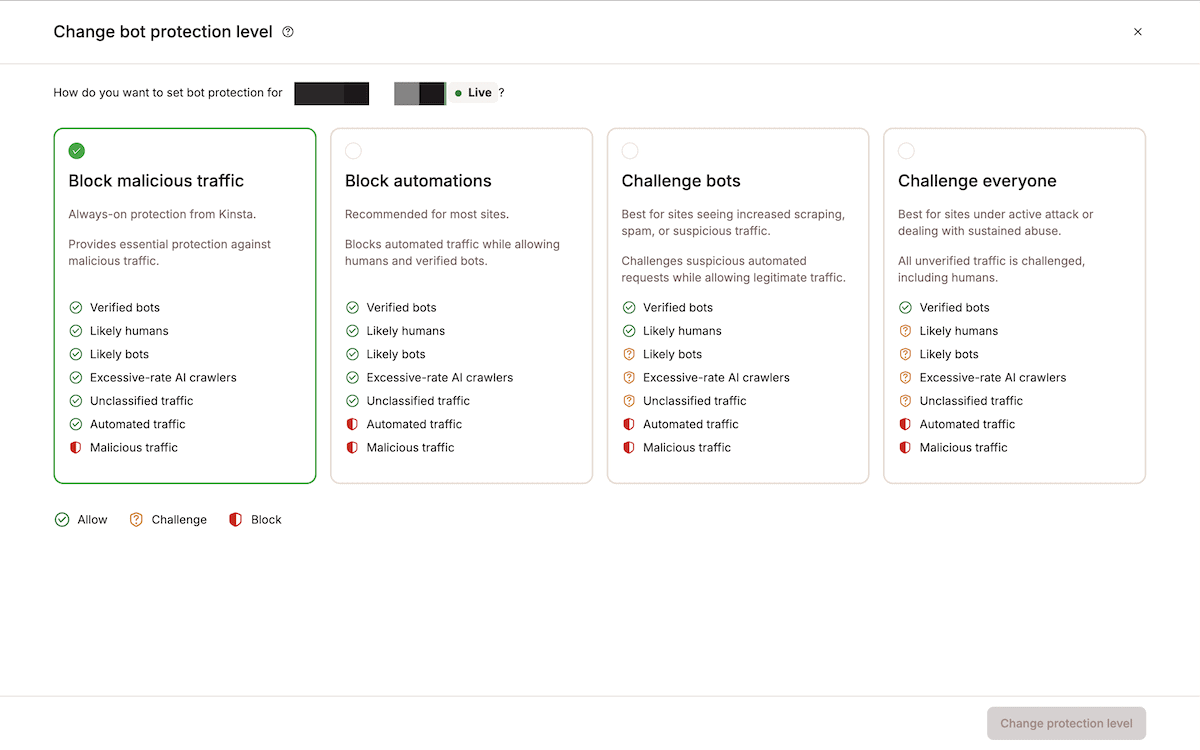
Was das Tool jedoch nicht tut, ist zu entscheiden, ob ein ungewöhnliches Muster eine genauere Untersuchung wert ist – deshalb ist hier menschliches Eingreifen erforderlich.
Für Adapting Social bedeutet die richtige Eindämmung, dass das Team nicht mehr so viel Zeit mit der Bekämpfung von Notfällen verbringen muss:
Wir brauchten eine Hosting-Lösung, die unserem Anspruch an Spitzenleistung gerecht wurde und uns das Vertrauen gab, unseren Kunden Hosting-Dienste anzubieten. Eine, die zuverlässig ist, gut funktioniert und die Websites unserer Kunden sicher und geschützt hält. Da haben wir Kinsta entdeckt.
– Christopher Iafelice, COO bei Adapting Social
5. Infrastruktur und Abrechnung: Warnmeldungen automatisieren und Entscheidungen eskalieren
Änderungen an Infrastruktur und Abrechnung weisen von den fünf Kategorien die geringste Unklarheit auf, was bedeutet, dass man hier leicht Fehler machen kann. Es ist sicher genug, die Erkennung eines Problems zu automatisieren. Darauf zu reagieren ist jedoch fast nie sicher, da Aufgaben wie eine Website-Migration oder eine DNS-Änderung (und viele andere, die den Live-Traffic beeinflussen) nicht so rückgängig gemacht werden können wie das Leeren des Caches.
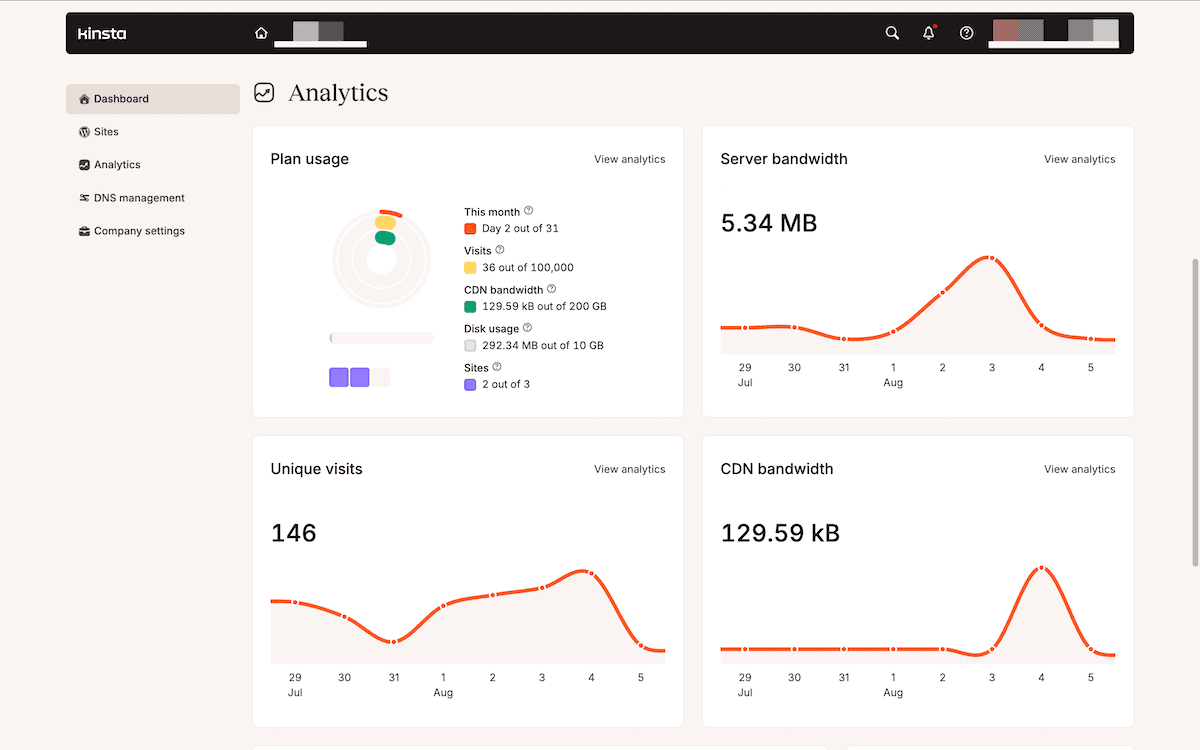
Dank der Planstruktur von Kinsta kannst du diese Aspekte nutzen, anstatt gegen sie anzukämpfen:
- Nutzungsbenachrichtigungen bei 80 % und 100 % deines Besuch-, Speicher- oder Bandbreitenkontingents können automatisch versendet werden, lange bevor etwaige Überziehungsgebühren anfallen.
- Die Entscheidung, den Tarif zu erhöhen, ein Speicherplatz-Add-on hinzuzufügen oder gelegentliche Überschreitungen in Kauf zu nehmen, hängt vom Budget und dem Kontext ab – daher bleibt diese Entscheidung bei dir.
- Tarifänderungen, das Hinzufügen neuer Nutzer auf Unternehmensebene oder Änderungen an der Rechnungsstellung sind in MyKinsta auf den Firmeninhaber oder den Unternehmensadministrator beschränkt, unabhängig davon, wer sonst noch Zugriff auf das Konto hat.
Dieser letzte Punkt entspricht dem gleichen „Automatisieren-und-Eskalieren“-Prinzip, das hier jedoch auf Personen statt auf Arbeitsabläufe angewendet wird: Wer auch immer für das Konto verantwortlich ist, trifft die finanzielle Entscheidung – nicht derjenige, der gerade eingeloggt ist, wenn ein Schwellenwert überschritten wird. Für eine Agentur, die Hunderte von Kundenumgebungen betreibt, verhindert diese Struktur, dass ein unerwarteter Anstieg zu Streitigkeiten mit Kunden führt.
Versuche, deinen Kunden den Kontext zu erklären, anstatt nur eine Benachrichtigung zu senden
Wenn dein Eskalationsverfahren nur bespricht, was Aufmerksamkeit erfordert, muss der Empfänger erst rekonstruieren, was passiert ist, bevor er eine Entscheidung treffen kann. Das verursacht eine große Verzögerung und kann die Geschwindigkeit einer möglichen Eskalation beeinträchtigen.
Eine gut durchdachte Übergabe umfasst drei Elemente, anstatt diese Arbeit demjenigen zu überlassen, der sie übernimmt:
- Was der Workflow gerade tat, als er unterbrochen wurde, damit niemand raten muss, um welche Aufgabe es insgesamt ging.
- Den konkreten Auslöser für die Unterbrechung – in verständlicher Sprache statt versteckt in einer Protokolldatei.
- Ob nun eine Entscheidung auf eine Person wartet, die als eindeutige und klare Wahl dargestellt werden sollte und nicht als offenes Problem.
Kurz gesagt: Wer eine angehaltene Bereitstellung übernimmt, sollte an einem Ort den ausstehenden Push, die Zielumgebung und das Regressionsergebnis sehen können, das den Vorgang gestoppt hat. Der Workflow sollte außerdem genau an dieser Stelle fortgesetzt werden, sobald jemand ihn genehmigt, anstatt von vorne zu beginnen.
Bei einer Bereitstellung, die auf der Kinsta-API basiert, bedeutet das, dass das Backup bereits vorhanden ist und der Staging-Push vorbereitet wird. So muss der Entscheidungsträger nur eine einzige Aufgabe erledigen, anstatt die gesamte Pipeline durchgehen zu müssen.
Kinstas eigene Aktivitätsprotokolle und die Bildschirme zur Benutzeraktivität spiegeln denselben Ansatz in kleinerem Maßstab wider. Jeder Eintrag zeigt, wer eine Aktion durchgeführt hat, wann und ob sie erfolgreich war.
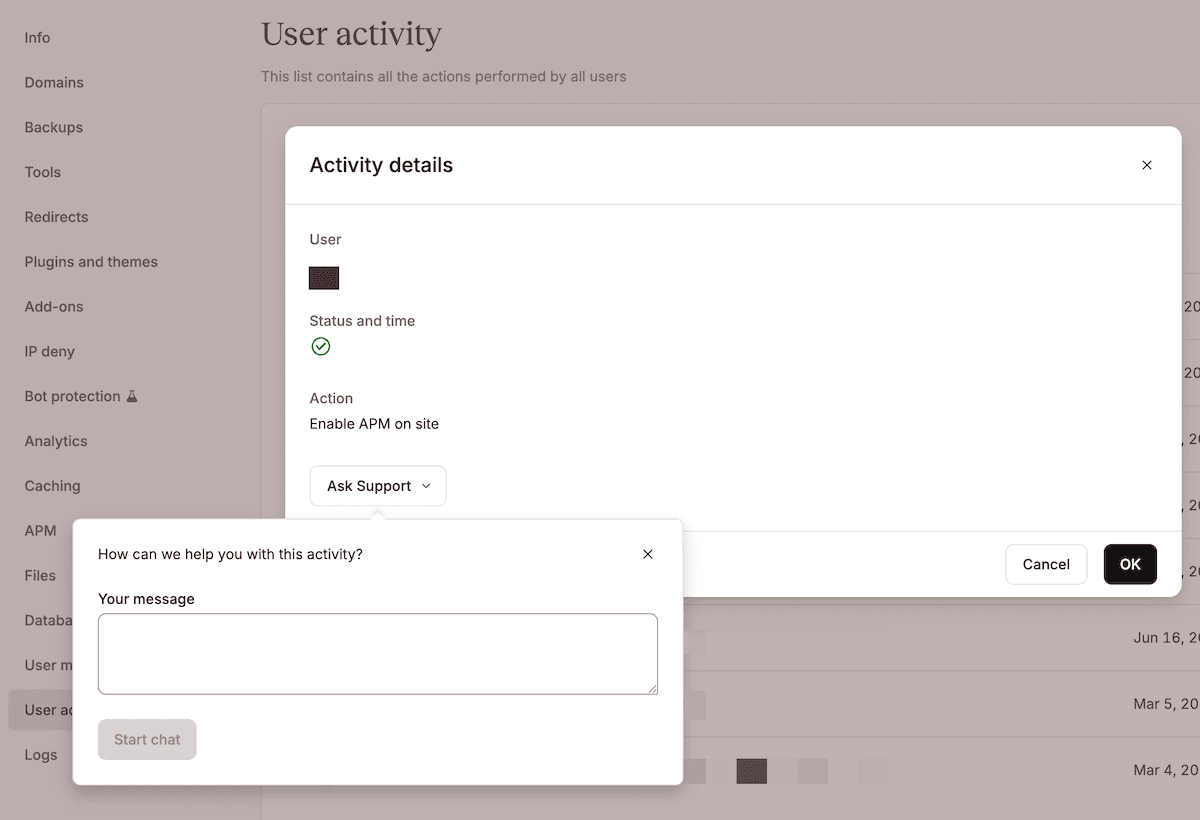
Wenn du die vollständigen Details eines Eintrags öffnest, kannst du direkt eine Frage zu einer Aktion an das Kinsta-Supportteam richten, anstatt mit einer vagen Beschreibung eines Problems zu beginnen, das jemand anderes erst mühsam zusammenreimen muss.
Die Automatisierung übernimmt das Vorhersehbare, während das Urteilsvermögen den Rest regelt
Anstatt dir Gedanken darüber zu machen, ob ein Schritt in deinem WordPress-Workflow automatisiert werden kann (denn fast jeder Schritt lässt sich automatisieren), solltest du dich lieber damit beschäftigen, was passiert, wenn dein Workflow auf etwas stößt, das außerhalb der erwarteten Parameter liegt.
Um das richtig hinzubekommen, kommt es darauf an, das zu automatisieren, was rückgängig gemacht werden kann, damit der Großteil eines Workflows ablaufen kann. Von da an kannst du die Eskalationsschwellen schriftlich festlegen und den Kontext bei jeder Übergabe mitübergeben. Das bedeutet, dass derjenige, der die Aufgabe übernimmt, sofort handeln kann, anstatt bei Null anzufangen.
Entdecke die Kinsta-API, um mit der Erstellung von Workflows mit einem definierten Übergabepunkt zu beginnen, oder schau dir an, wie das Agentur-Hosting von Kinsta Teams dabei unterstützt, Dutzende von Kunden-Websites gleichzeitig zu verwalten.
Joel ist Frontend-Entwickler und arbeitet bei Kinsta als Technical Editor. Er ist ein leidenschaftlicher Lehrer mit einer Vorliebe für Open Source und hat über 200 technische Artikel geschrieben, die sich hauptsächlich um JavaScript und seine Frameworks drehen.