
Wir wollen nicht nörgeln, aber wir geben uns wirklich große Mühe, dich zu informieren, wenn etwas mit deiner WordPress-Seite nicht stimmt. Von unerwarteten Fehlern bis hin zu Meldungen über Sicherheitslücken in der von dir verwendeten Software – dafür haben wir eine Benachrichtigung.
Wenn es um Sicherheitslücken in den Plugins und Themes deiner Website geht, heben wir diese sogar direkt im MyKinsta-Dashboard hervor und stellen dir Tools zur Verfügung, mit denen du über Sicherheitsupdates der Entwickler auf dem Laufenden bleibst.
Das Problem ist: Es gibt immer eine Lücke zwischen der Entdeckung einer WordPress-Sicherheitslücke und der Verfügbarkeit eines Patches. Böswillige Hacker sind bestrebt, dieses Zeitfenster auszunutzen, und mittlerweile hilft ihnen KI dabei, dies noch besser zu tun.
Deshalb führt Kinsta ein völlig neues Niveau der WordPress-Sicherheit ein: den „Vulnerability Protection“, unterstützt von Patchstack, der anfälligen Code abwehrt, noch bevor er überhaupt behoben ist.
Der Kinsta-Schwachstellenschutz bietet einen virtuellen Patch für eine Sicherheitslücke im WordPress-Kern oder in den zahlreichen Plugins und Themes, sobald ein Problem entdeckt und in der Patchstack-Datenbank protokolliert wird. Ein virtueller Patch greift nicht in den Code deiner Website ein, kann aber Versuche von Hackern blockieren, diese spezifischen Schwachstellen auszunutzen.
Der Kinsta-Schwachstellenschutz ist nicht nur leistungsstark und schnell, sondern auch kostenlos. Und er ergänzt die Maßnahmen, die wir bereits mit Firewalls, DDoS-Abwehr, Hardware-Firewalls, Traffic-Überwachung und unserem neuen Bot-Schutz-Service ergreifen.
Alle neuen WordPress-Umgebungen, die bei Kinsta erstellt werden, sind nun standardmäßig mit dem Schwachstellenschutz ausgestattet. Ab dem 14. Oktober werden wir den Dienst auf alle bestehenden Websites ausweiten.
Wenn der Schwachstellenschutz aktiviert ist, werden die auf deiner Website installierten Plugins, Themes und die WordPress-Kernversion anhand der Schwachstellendatenbank von Patchstack überprüft. Böswillige Anfragen, die versuchen, die Schwachstelle auszunutzen, werden blockiert, bis du ein Sicherheitsupdate installieren kannst.
„Woran erkenne ich, dass der Schwachstellenschutz aktiviert ist?“
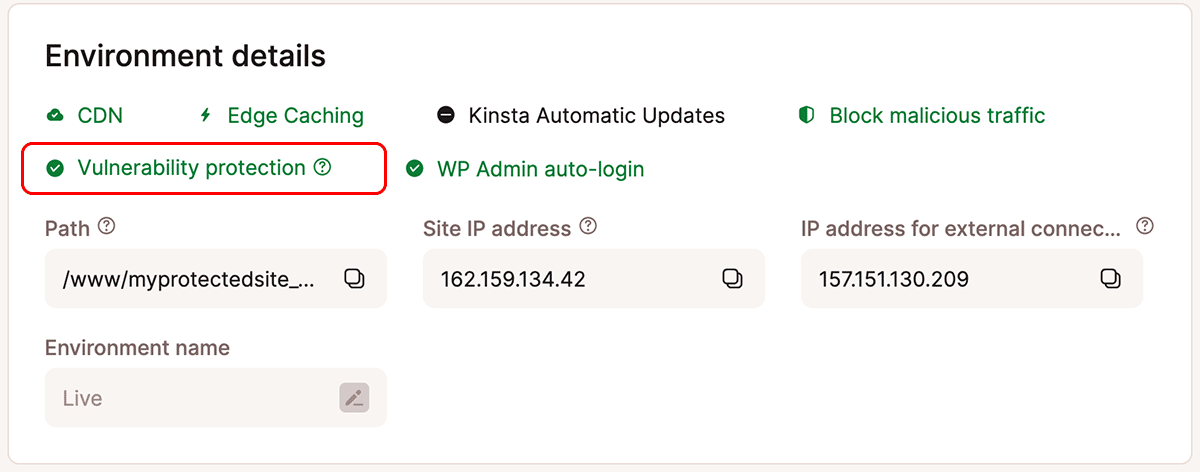
Du kannst in MyKinsta überprüfen, ob der Schwachstellenschutz aktiviert ist, indem du zu „Seiten > Name der Seite“ navigierst, um die Seite „Seiten-Informationen“ aufzurufen, und dann nach unten scrollst, um die „Umgebungsdetails“ anzuzeigen. Bei aktivierten Umgebungen wird neben „Schwachstellenschutz“ ein grünes Häkchen angezeigt:
In WordPress ist der Schwachstellenschutz von Kinsta als weiteres „Must-Use“-Plugin installiert. Du kannst die Installation im WordPress-Admin-Dashboard überprüfen, indem du im Menü auf der linken Seite „Plugins“ auswählst und dann den Reiter „Must-Use“ wählst:
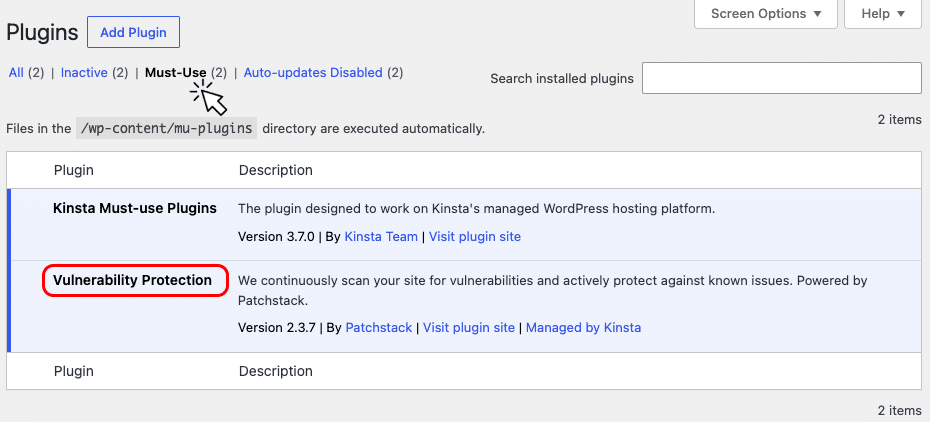
Für Plugins in der „Must-Use“-Liste gibt es keine Optionen zum Deaktivieren oder Löschen.
„Heißt das, ich kann bei den WordPress-Updates nachlassen?“
Die Patchstack-Technologie, auf der Kinstas „Vulnerability Protection“ basiert, könnte entscheidend dazu beitragen, deine WordPress-Seite vor Angriffen zu schützen, die auf neu entdeckte Sicherheitslücken abzielen. Sie ist jedoch kein Ersatz dafür, die Sicherheitsupdates für Plugins, Themes und den WordPress-Kern stets auf dem neuesten Stand zu halten.
Der Schwachstellenschutz ist eine Sicherheitsausrüstung für deine Website, keine Einladung zur Nachlässigkeit. Es ist nach wie vor unerlässlich, bei Software-Updates für deine WordPress-Website am Ball zu bleiben, insbesondere bei solchen, die Sicherheitslücken schließen. Wenn du keine Zeit hast, diese Aufgabe manuell zu erledigen, können dir die automatischen Updates von Kinsta und die in WordPress integrierten Update-Funktionen helfen.
„Ich habe Patchstack bereits auf meiner Website installiert“
Wenn du ein Kinsta-Kunde bist, der Patchstack bereits nutzt, herzlichen Glückwunsch – du nimmst den Schutz deiner WordPress-Seite wirklich ernst! Beim Hinzufügen des „Vulnerability Protection“ zu bestehenden WordPress-Umgebungen überspringen wir diejenigen, in denen das Patchstack-Plugin bereits installiert ist. Du kannst die von dir bereits lizenzierte Patchstack-Instanz weiterhin nutzen.
Die Systeme von Kinsta suchen regelmäßig nach Websites ohne Schwachstellenschutz. Wenn du deine eigene Installation des Patchstack-Plugins entfernst, installieren wir unsere eigene Version (in der Regel innerhalb von 12 Stunden). Du kannst also ganz einfach zum kostenlosen Schwachstellenschutz von Kinsta wechseln, indem du dein eigenes Patchstack-Plugin deaktivierst und löschst.
Ist hingegen der Schwachstellenschutz von Kinsta auf deiner Website aktiviert, du möchtest Patchstack aber lieber selbst verwalten, kannst du eine Lizenz erwerben und das Plugin installieren. Kinsta erkennt dann, dass du Patchstack installiert hast, und deaktiviert automatisch unsere Implementierung.
Erfahre mehr über den Schwachstellenschutz
In unserer Dokumentation findest du alle Details zum Kinsta-Schwachstellenschutz.