Schutz vor Sicherheitslücken
Das von Patchstack betriebene Plugin „Vulnerability Protection“ von Kinsta ist ein WordPress-Sicherheitsdienst, der darauf ausgerichtet ist, Angriffe zu verhindern, bevor sie überhaupt stattfinden. Anstatt abzuwarten, bis eine Website infiziert ist, und sie dann zu bereinigen, überprüft es kontinuierlich deinen WordPress-Kern, deine Plugins und Themes anhand einer aktuellen Schwachstellendatenbank. Außerdem blockiert es Versuche, bekannte Schwachstellen auszunutzen – noch bevor der Plugin- oder Theme-Entwickler einen offiziellen Fix veröffentlicht.
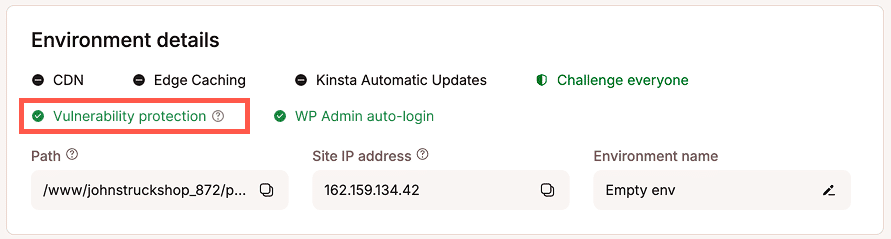
Das Plugin zum Schutz vor Sicherheitslücken wird automatisch auf WordPress-Seiten installiert, die bei Kinsta gehostet werden. Es wird als „Must-Use“-Plugin installiert, erscheint also nicht in deiner Hauptliste der installierten Plugins in WordPress und kann weder deaktiviert noch entfernt werden. Du kannst es unter „Plugins > Must-Use“ einsehen. Ob es auf deiner Seite installiert und aktiv ist, kannst du auf der Info-Seite deiner Seite in MyKinsta überprüfen.
Warum der Schutz vor Sicherheitslücken wichtig ist
Angriffe auf WordPress-Websites werden immer häufiger, und die meisten zielen auf bekannte Sicherheitslücken in Plugins und Themes ab. Jede Woche werden neue Sicherheitslücken bekannt, und oft gibt es eine Lücke zwischen dem Zeitpunkt, an dem eine Sicherheitslücke öffentlich wird, und dem Zeitpunkt, an dem ein Patch verfügbar ist und angewendet wird. In dieser Lücke sind Websites am stärksten gefährdet.
Ein einziger Angriff kann teuer werden. Die Wiederherstellung einer gehackten Website kann Tage oder Wochen dauern. In dieser Zeit drohen dir entgangene Bestellungen und Umsätze, offengelegte Kundendaten und dauerhafter Rufschaden. Der Schutz vor Sicherheitslücken soll diese Lücke schließen, indem er Versuche, bekannte Sicherheitslücken auszunutzen, blockiert – oft schon, bevor ein Angreifer deine Website erreichen kann.
So funktioniert der Schutz vor Sicherheitslücken
- Erkennung: Deine installierten Plugins, Themes und die WordPress-Kernversion werden mit der Schwachstellendatenbank von Patchstack abgeglichen, und neu entdeckte Probleme, die deine Website betreffen, werden schnell identifiziert.
- Schutz: Wird eine Sicherheitslücke gefunden, werden böswillige Anfragen, die versuchen, diese auszunutzen, blockiert. Deine Plugin- und Theme-Dateien werden nicht verändert, und deine Website bleibt geschützt, noch bevor der Entwickler ein Update veröffentlicht.
- Frühwarnung: Patchstack arbeitet direkt mit Plugin-Entwicklern und Sicherheitsforschern zusammen, was bedeutet, dass Schwachstellen oft schon von den Entwicklern gefunden und behoben werden, bevor sie öffentlich bekannt werden.
Schutz vor Sicherheitslücken und Kinstas bestehende Sicherheitsmaßnahmen
Jede bei Kinsta gehostete Website profitiert bereits von Sicherheit auf Plattformebene. Dazu gehören die Enterprise-Firewall von Cloudflare, DDoS-Abwehr, Hardware-Firewalls, kontinuierliche Traffic-Überwachung sowie die automatische Blockierung von Traffic von IP-Adressen und Quellen, die mit bekannten Bedrohungen in Verbindung stehen. Du kannst außerdem den Bot-Schutz in MyKinsta nutzen, um zu steuern, wie automatisierter und verdächtiger Datenverkehr auf deiner Website zugelassen, überprüft oder blockiert wird.
Diese Schutzmaßnahmen konzentrieren sich darauf, wer Datenverkehr an deine Website sendet. Sie filtern Anfragen von bekannten bösartigen Quellen, Angriffsverkehr und Bots heraus – oft schon, bevor diese deinen Server erreichen.
Der Schwachstellenschutz fügt eine weitere Ebene hinzu, die sich darauf konzentriert, was eine Anfrage zu bewirken versucht. Er weiß, welche Versionen des WordPress-Kerns, der Plugins und der Themes auf deiner Website laufen und welche bekannten Schwachstellen diese betreffen. So kann er Anfragen blockieren, die versuchen, diese spezifischen Schwachstellen auszunutzen – selbst wenn die Anfrage von einer Quelle stammt, die legitim aussieht und die Überprüfungen auf Netzwerkebene besteht.
Beide Funktionen arbeiten zusammen. Die Plattform-Sicherheit und der Bot-Schutz reduzieren das Volumen an bösartigem Datenverkehr, der deine Website erreicht, und der Schwachstellenschutz schützt vor gezielten Angriffen auf die spezifische Software, die auf deiner Website läuft.
Plugin- und Theme-Updates
Der Schwachstellenschutz sorgt zwar in der Zwischenzeit für die Sicherheit deiner Website, ist aber kein Ersatz für Updates. Wenn ein Entwickler einen Fix für ein anfälliges Plugin oder Theme veröffentlicht, solltest du es so schnell wie möglich aktualisieren. Updates beheben das zugrunde liegende Problem im Code, während Schutzregeln lediglich bekannte Ausnutzungsmöglichkeiten blockieren.
Fehlerbehebung beim Schwachstellenschutz
Der Schwachstellenschutz ist Teil der Kinsta-Sicherheit für WordPress-Websites und kann nicht deaktiviert werden; das Plugin kann nicht entfernt werden. Wenn du den Verdacht hast, dass er ein Problem auf deiner Website verursacht, wende dich an unser Support-Team, und wir werden der Sache nachgehen.
Seiten mit einem bereits installierten Patchstack-Plugin
Wenn auf deiner Seite bereits ein eigenes Patchstack-Plugin installiert ist, ist der Schwachstellenschutz von Kinsta auf dieser Seite nicht aktiviert. Kinsta überprüft dies zweimal täglich, sodass Änderungen innerhalb von 12 Stunden wirksam werden:
- Wenn du dein eigenes Patchstack-Plugin installierst, nachdem der Schwachstellenschutz aktiviert wurde, deaktiviert Kinsta den Schwachstellenschutz und entfernt seine Patchstack-Lizenz von deiner Seite. Um dein eigenes Patchstack-Plugin weiterhin nutzen zu können, benötigst du deine eigene Patchstack-Lizenz.
- Wenn du dein eigenes Patchstack-Plugin entfernst, aktiviert Kinsta automatisch den Schwachstellenschutz.
Um auf den Schwachstellenschutz von Kinsta umzusteigen, entferne dein eigenes Patchstack-Plugin – der Schwachstellenschutz wird dann innerhalb von 12 Stunden aktiviert. Solltest du Probleme haben, wende dich an unser Support-Team.
Multisite-Netzwerke
In einem WordPress-Multisite-Netzwerk kann jeweils nur eine Patchstack-Installation im gesamten Netzwerk aktiv sein. Der Schwachstellenschutz deckt alle Seiten im Netzwerk ab, sodass du Patchstack nicht auf einzelnen Unterseiten installieren oder aktivieren musst.
Benutzerdefinierte Verzeichnisstrukturen und Bereitstellungen
Das Plugin „Schwachstellenschutz“ von Kinsta wird auf dem Container deiner Website außerhalb deines WordPress-Code-Verzeichnisses gespeichert und automatisch über PHP-Hooks geladen. Das bedeutet, dass du die Plugin-Dateien nicht im Code deiner Website findest, es aber dennoch in WordPress unter „Plugins > Must-Use“ erscheint und deine Website weiterhin geschützt ist.
Da das Plugin vom Code deiner Website getrennt ist, erfordern benutzerdefinierte Verzeichnisstrukturen wie Bedrock, Composer-basierte Setups und Bereitstellungsprozesse keine besondere Behandlung oder Ausschlüsse. Der Schwachstellenschutz wird automatisch geladen, unabhängig davon, wie der Code deiner Website verwaltet wird.
Websites, die ohne WordPress erstellt wurden
Der Schwachstellenschutz wird nur dann automatisch installiert, wenn du WordPress im Rahmen der Erstellung einer Website in MyKinsta installierst. Wenn du eine Website erstellst, ohne WordPress zu installieren, wird das Plugin nicht installiert.
Was der Schutz vor Sicherheitslücken nicht abdeckt
Der Schwachstellenschutz konzentriert sich auf Prävention, nicht auf Bereinigung. Er sucht nicht nach vorhandener Malware und entfernt diese auch nicht. Wenn deine Website bereits kompromittiert wurde, lies den Abschnitt „Malware-Entfernung“.
Häufig gestellte Fragen
Wann wird der Schwachstellenschutz für meine Website aktiviert?
Wir führen den Schwachstellenschutz am 8. Oktober 2026 für neue Websites und am 14. Oktober 2026 für bestehende Websites ein.
Wird es während der Einführung zu Ausfallzeiten kommen?
Nein. Die Einführung wird keine Ausfallzeiten auf deiner Website verursachen.
Wie kann ich feststellen, ob der Schwachstellenschutz auf meiner Website aktiv ist?
Geh in MyKinsta auf die Info-Seite deiner Website. Ein Statusindikator zeigt an, ob der Schutz vor Sicherheitslücken von Kinsta installiert und aktiv ist.
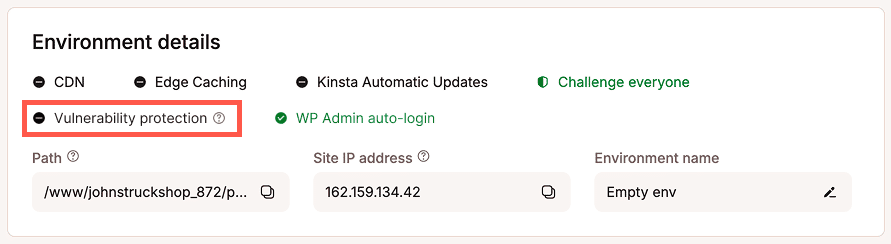
Wenn der Schwachstellenschutz noch nicht aktiv ist oder deine Website ein eigenes Patchstack-Plugin verwendet, zeigt die Anzeige „Schwachstellenschutz deaktiviert“ an. Wenn du dein eigenes Patchstack-Plugin kürzlich entfernt hast, wird die Anzeige möglicherweise so lange als „deaktiviert“ angezeigt, bis der nächste Check von Kinsta den Schwachstellenschutz installiert und aktiviert.
Wie kann ich feststellen, ob ich den Schwachstellenschutz von Kinsta oder mein eigenes Patchstack-Plugin nutze?
Geh in MyKinsta auf die Info-Seite deiner Website. Wenn der Statusindikator „Schwachstellenschutz ist aktiv“ anzeigt, nutzt deine Website den Schwachstellenschutz von Kinsta. Ist dies nicht der Fall, melde dich in deinem WordPress-Dashboard an und gehe zu „Plugins“, um zu überprüfen, ob dein eigenes Patchstack-Plugin installiert ist. Dein eigenes Patchstack-Plugin erscheint in der Hauptliste der Plugins, aber der Schwachstellenschutz von Kinsta ist ein obligatorisches Plugin und erscheint daher nur unter „Plugins > Must-Use“.
Kann ich den Schwachstellenschutz deaktivieren?
Nein. Der Schwachstellenschutz ist Teil der Kinsta-Sicherheitsmaßnahmen für WordPress-Seiten und kann weder deaktiviert noch entfernt werden. Wenn du jedoch lieber dein eigenes Patchstack-Plugin verwenden möchtest, kannst du es installieren, und Kinsta wird sein Schwachstellenschutz-Plugin bei der nächsten regelmäßigen Überprüfung entfernen. Wenn du später dein eigenes Patchstack-Plugin entfernst, installiert und aktiviert Kinsta den Schwachstellenschutz automatisch wieder. Weitere Informationen findest du unter „Seiten mit einem bereits installierten Patchstack-Plugin“. Falls du den Verdacht hast, dass der Schwachstellenschutz ein Problem verursacht, kann unser Support-Team ihn während der Untersuchung auch vorübergehend deaktivieren.
Ich habe bereits ein Sicherheits-Plugin. Warum brauche ich das hier zusätzlich?
Wenn deine Website bereits über ein eigenes Patchstack-Plugin verfügt, aktivieren wir den Schwachstellenschutz auf dieser Website nicht. Wenn du ein anderes Sicherheits-Plugin verwendest, wird der Schwachstellenschutz dennoch als Teil der Kinsta-Sicherheit installiert. Er arbeitet mit deinen bestehenden Tools zusammen, indem er Versuche blockiert, bekannte Schwachstellen in den spezifischen Plugins, Themes und der WordPress-Version auszunutzen, die auf deiner Website laufen.
Fallen für den Schwachstellenschutz zusätzliche Kosten an?
Nein. Der Schwachstellenschutz ist ohne zusätzliche Kosten in deinem Kinsta-Hosting enthalten.
Was ist der Unterschied zwischen dem Schwachstellenschutz und Patchstack?
Der Schwachstellenschutz ist Kinstas Sicherheitsdienst, der auf Patchstack basiert und in deinem Hosting enthalten ist. Patchstack bietet außerdem ein eigenes Plugin an, das du separat über ein Patchstack-Konto installierst und verwaltest.
Wie unterscheidet sich der Schwachstellenschutz vom Bot-Schutz?
Der Bot-Schutz konzentriert sich darauf, wer Traffic an deine Website sendet, und filtert Anfragen von bekannten bösartigen Quellen und Bots heraus. Der Schwachstellenschutz konzentriert sich darauf, was eine Anfrage zu tun versucht, und blockiert Versuche, bekannte Schwachstellen in der Software deiner Website auszunutzen – selbst von Quellen, die legitim erscheinen. Weitere Details findest du oben unter „Schutz vor Sicherheitslücken“ und „Kinstas bestehende Sicherheitsmaßnahmen“.