Aggiungi come fonte preferita su Google
Cancellare l’intero database di produzione e i backup non è una cosa che un essere umano farebbe spesso, ma è possibile per un agente AI che opera seguendo istruzioni rigide. Un’incongruenza nelle credenziali all’interno del codice non è qualcosa che un agente controllerebbe.
Senza limitazioni, l’agente andrà avanti comunque. È quello che è successo a PocketOS nell’aprile del 2026, ma non è stata colpa dell’agente di AI. Anzi, questo dimostra che l’infrastruttura e il controllo dei flussi di lavoro automatizzati richiedono una supervisione umana.
Questo post esamina come implementare tali limitazioni per gli agenti utilizzando le funzionalità di Kinsta. Sia l’API di Kinsta che la dashboard di MyKinsta svolgono un ruolo importante. Man mano che gli agenti di AI si assumono più compiti, hanno bisogno di controlli rigorosi in cui un essere umano approvi le operazioni potenzialmente dannose.
Perché avere l’accesso all’ambiente di produzione è un rischio per un agente AI
Quando si tratta di errori, uno script tradizionale e un agente AI falliscono in modi diversi. Con uno script, vedi un errore sullo schermo. Anche se ti capita la “schermata bianca della morte”, è comunque un errore visibile. Questo perché, tranne in casi davvero rari, in uno script si integra sempre la gestione degli errori.
Tuttavia, la natura dell’AI è quella di eseguire un compito. Ciò significa che un agente AI può segnalare il successo ma generare errori “silenziosi”. Questo accade comunque perché il modello vuole aiutarti ad avere successo. Ciò porta a risultati inventati o sintetizzati.
Per WordPress, un agente che scansiona i log delle modifiche, le risposte API, i contenuti scrappati o qualsiasi altra cosa come parte delle sue attività è esposto a rischi. Nell’aprile 2026, Essential Plugin ha rilasciato una backdoor che ha inviato codice dannoso a oltre 400.000 siti prima di essere disattivata. Tuttavia, questo non risolve il problema dei siti compromessi.
Un agente AI che applica automaticamente gli aggiornamenti dei plugin come parte del suo flusso di lavoro non sa distinguere tra aggiornamenti legittimi e compromessi. A meno che tu non includa una fase di revisione, questo tipo di attacco potrebbe capitare anche a te. Il rapporto del 2026 di Opsin Labs sull’adozione degli agenti evidenzia che il 60% degli agenti AI dispone di più permessi del necessario. È lo stesso problema di permessi che riguarda i team umani di WordPress, che ora si presenta anche per gli agenti.
Come la fase di staging può trasformare un errore di un agente AI in un evento di minore entità
Una revisione in ambiente di staging, inserita nelle istruzioni del tuo flusso di lavoro, ti offre un modo per verificare aspetti specifici dell’implementazione degli agenti. Ad esempio, se uno sviluppatore invia una modifica pianificata, sa esattamente di cosa si tratta.
Al contrario, un agente AI che esegue le istruzioni come parte di un’attività in più fasi sta semplicemente cercando di portare a termine il compito al posto tuo. Se a questo aggiungi la potenziale sintesi delle informazioni, diventa chiaro che un punto di controllo per la revisione è indispensabile.
Se confronti l’attacco alla catena di approvvigionamento di WordPress con un agente che effettua aggiornamenti a livello di produzione, entrambi apportano modifiche senza revisione. Kinsta offre uno staging gratuito per tutti i siti per aiutarti a combattere questo problema:
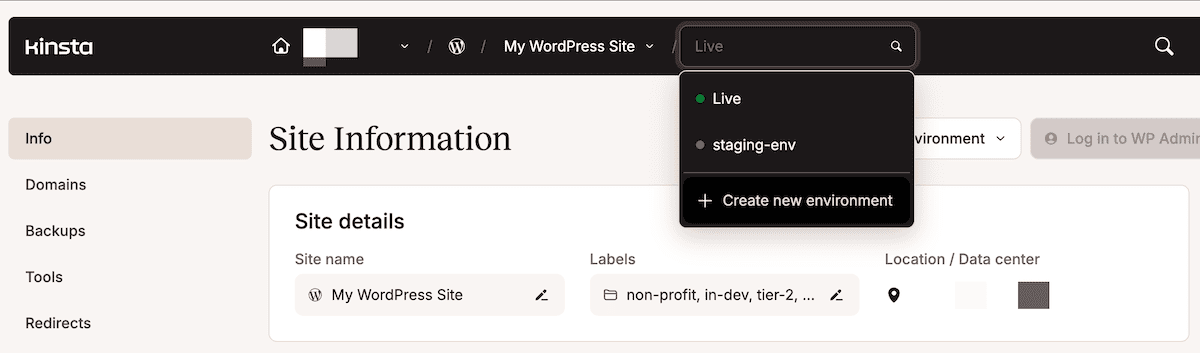
Hai anche la possibilità di optare per ambienti di staging premium se hai bisogno di lavorare con specifiche più vicine a quelle di produzione.
Con questa soluzione, le modifiche apportate da un agente AI non passano dallo staging finché non decidi di pubblicare l’ambiente in produzione:
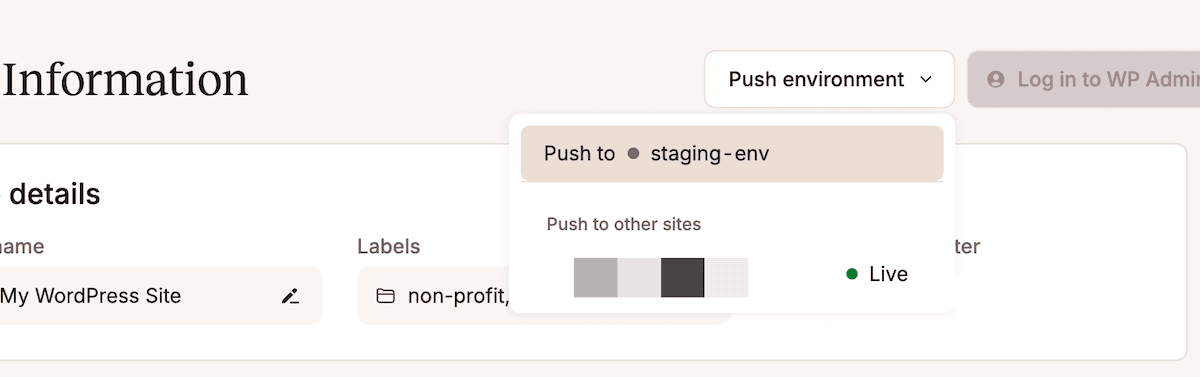
Questo ti offre opzioni dettagliate per trasferire il database, i file o entrambi insieme. MyKinsta crea inoltre prima un backup automatico dell’ambiente di destinazione. La stessa logica si applica anche agli aggiornamenti automatici di Kinsta.
Un modo pratico per includere l’ambiente di staging nel tuo flusso di lavoro è clonare l’ambiente di produzione in quello di staging prima di eseguire un’attività dell’agente. Poi, esegui l’agente AI nell’ambiente di staging e controlla il risultato. Infine, il push selettivo ti permette di approvare le modifiche e inviarle in produzione.
Applicare il principio del privilegio minimo prima che un agente AI intervenga su WordPress
L’accesso e le autorizzazioni per gli agenti funzionano secondo gli stessi principi applicati alle persone. Il principio del privilegio minimo è un concetto fondamentale di sicurezza:
Un agente o una persona dovrebbe disporre solo del livello minimo di permessi e accesso necessario per svolgere un’attività e nient’altro.
Le impostazioniesistenti relative ai ruoli e ai permessi di Kinsta si applicano sia agli agenti AI che alle persone:
- Amministratore azienda, che offre il controllo completo su tutto l’account Kinsta. Quasi nessun agente AI ha bisogno di questo ruolo.
- Il ruolo di Sviluppatore azienda permette al tuo agente di gestire tutti i tuoi siti e il DNS.
- Il ruolo di Amministratore sito permette di assegnare a un agente l’accesso completo al sito.
- Il ruolo di Sviluppatore sito è il ruolo più adatto ai flussi di lavoro degli agenti, poiché consente solo l’accesso a livello di staging.
Assegnare i ruoli significa anche che devi assegnare le chiavi API ai tuoi agenti. Una chiave API di Kinsta eredita il livello di accesso del ruolo che la genera. Questo è un buon modo per limitare automaticamente l’accesso di un agente AI.
Un flusso di lavoro solido e sicuro consiste nel generare chiavi API per singolo agente o per singolo flusso di lavoro. Puoi farlo dalla schermata Impostazioni azienda > Chiavi API all’interno di MyKinsta:
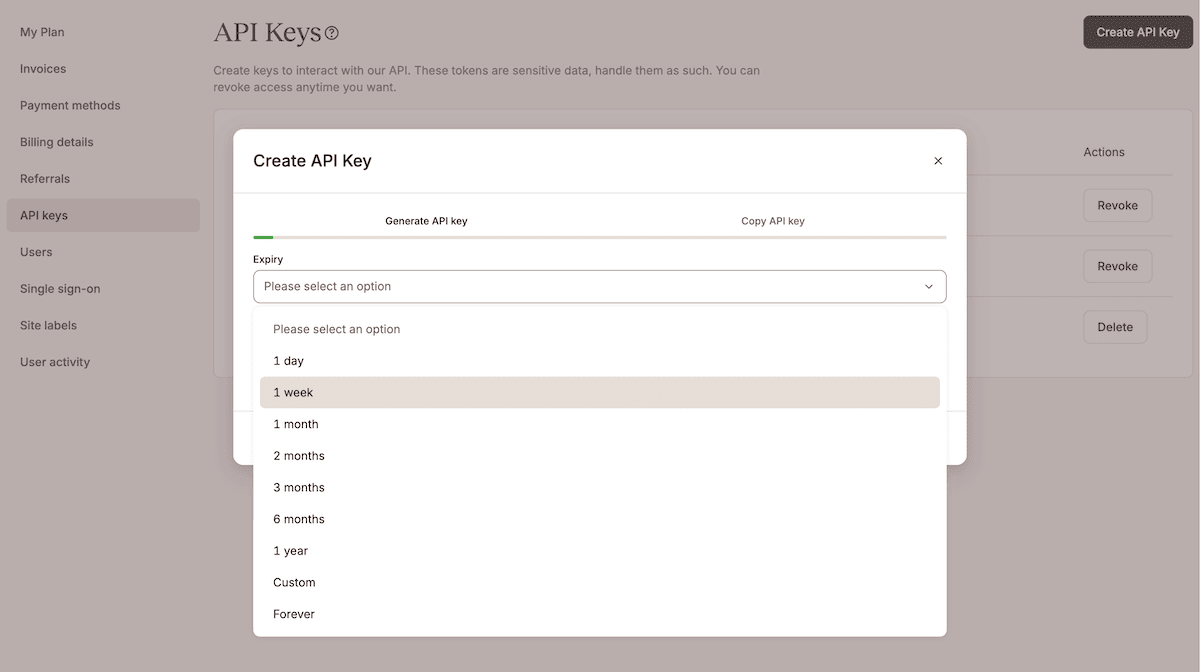
Impostare una data di scadenza ti permette di rivedere gli accessi. Se il tuo flusso di lavoro cambia, ora hai un modo naturale per rivalutare gli accessi e le autorizzazioni.
Perché i backup dovrebbero essere una parte fondamentale del tuo flusso di lavoro automatizzato
Poiché le cause dei guasti differiscono tra i flussi di lavoro umani e quelli automatizzati, anche la necessità di backup varia. Ad esempio, è naturale che una persona si fermi un attimo quando esegue un’operazione che potrebbe causare danni. Tuttavia, dovendo seguire le istruzioni alla lettera, un agente AI non si fermerà a riflettere o a ricontrollare. La soluzione è inserire un requisito inderogabile.
Ciò significa che un backup è una rete di sicurezza solo quando si trova al di fuori di ciò che potrebbe cancellarlo. Ad esempio, l’incidente di PocketOS è tanto un problema architettonico legato ai backup quanto un problema di autorizzazioni. Archiviare i backup a livello di volume sul volume stesso è risolvibile a livello di codice.
Tuttavia, con Kinsta non solo è possibile avere a disposizione un vecchio backup per ripristinare il tuo database, ma anche:
- I backup automatici giornalieri, che ti offrono una base di riferimento indipendentemente da ciò che fa un agente.
- I backup generati dal sistema, che vengono eseguiti prima di un push selettivo o di un aggiornamento, anche se attivati da un agente.
- I backup manuali, che ti permettono di creare i tuoi punti di ripristino (con tag) quando ne hai bisogno.
L’API di Kinsta permette di integrare dei controlli prima che un agente AI esegua un’operazione distruttiva:
const KINSTA_API_URL = 'https://api.kinsta.com/v2';
const headers = {
  'Content-Type': 'application/json',
  Authorization: `Bearer ${process.env.KINSTA_API_KEY}`
};

const createBackup = async (envId, tag) => {
const resp = await fetch(`${KINSTA_API_URL}/sites/environments/${envId}/manual-backups`, {
method: 'POST',
headers,
body: JSON.stringify({ tag })
});
return resp.json();
};

const pollOperation = async (operationId, intervalMs = 5000, maxAttempts = 12) => {
for (let i = 0; i < maxAttempts; i  ) {
const resp = await fetch(`${KINSTA_API_URL}/operations/${operationId}`, { method: 'GET', headers });
const data = await resp.json();
if (data.status === 200) return data;
if (data.status >= 400) throw new Error(`Operation failed: ${data.message}`);
await new Promise(r => setTimeout(r, intervalMs));
}
throw new Error('Operation timed out');
};

const findBackupByTag = async (envId, tag) => {
const resp = await fetch(`${KINSTA_API_URL}/sites/environments/${envId}/backups`, { method: 'GET', headers });
const data = await resp.json();
return data.environment.backups.find(b => b.note === tag) || null;
};

const runAgentTask = async (envId, agentTask) => {
const tag = `pre-agent-action-${Date.now()}`;
const backup = await createBackup(envId, tag);
if (!backup.operation_id) throw new Error(`Backup request failed: ${JSON.stringify(backup)}`);

await pollOperation(backup.operation_id);
const verified = await findBackupByTag(envId, tag);
if (!verified) throw new Error('Backup not found after completion');

return agentTask();
};
In questo caso, invii una richiesta POST per creare un backup manuale per un ambiente. Successivamente, l’agente può interrogare l’ID dell’operazione e confermare il backup. Una volta ricevuta la conferma, l’agente può procedere con l’operazione distruttiva. Inserire una fase per creare un backup quando si modifica l’ambiente di produzione è importante e imprescindibile quanto qualsiasi altra impostazione di sicurezza.
Come verificare l’ambito del flusso di lavoro degli agenti AI all’interno di MyKinsta
Usando le informazioni di MyKinsta puoi eseguire un controllo su ciò a cui i tuoi agenti possono accedere. L’opzione programmatica tramite l’API di Kinsta è quasi istantanea se la integri nelle tue istruzioni. Tuttavia, l’interfaccia di MyKinsta ti offre un modo per eseguire un controllo manuale della durata di dieci minuti.
Assicurati che lo staging sia il tuo percorso predefinito
I controlli a campione iniziali ti permettono di verificare manualmente alcune informazioni chiave. Ci sono due aree da controllare:
- Gli ID delle istanze dell’ambiente di produzione.
- Gli aggiornamenti automatici di Kinsta vengono eseguiti nei momenti giusti del tuo flusso di lavoro.
Per trovare i tuoi ID di produzione e staging tramite MyKinsta, apri la dashboard di un sito e guarda l’URL:
https://my.kinsta.com/sites/details/{site_id}/{environment_id}?idCompany={company_id}
Usa il menu a tendina “Ambiente” per passare da un ambiente all’altro che vuoi controllare. Poi, apri qualsiasi file di configurazione o script che gestisce la tua automazione e cerca l’ID dell’ambiente. Se compaiono ID di produzione, sostituiscili con il tuo ID di staging.
Per confermare le impostazioni degli Aggiornamenti automatici, vai alla schermata Plugin e temi. Qui, clicca su Modifica accanto alla sezione Aggiornamenti automatici:
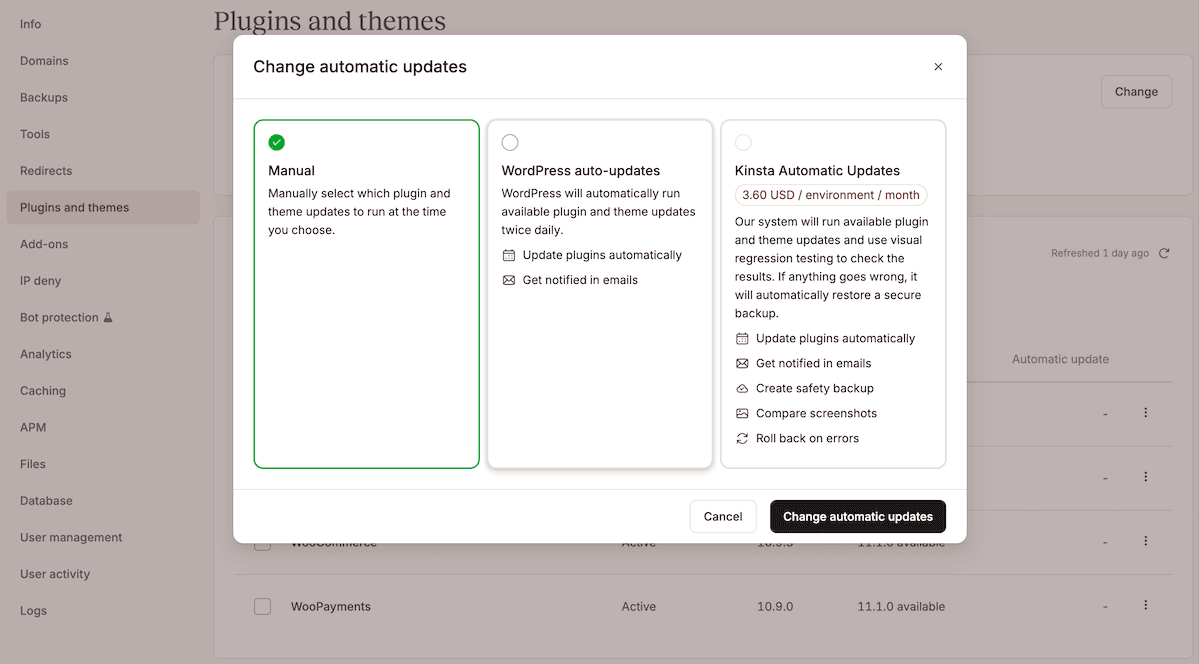
La soluzione di Kinsta ti permette di utilizzare i test di regressione visiva e i rollback quando viene rilevato un errore. Se uno qualsiasi degli screenshot “prima e dopo” delle pagine del tuo sito appare diverso, Kinsta esegue un rollback a una versione “conosciuta”. Puoi regolare la sensibilità dei test di regressione visiva e lavorare anche con contenuti dinamici.
Controlla chi può accedere alle tue chiavi API
Un controllo semplice è quello di verificare le tue chiavi API. A seconda delle dimensioni del tuo team e dei progetti che gestisci, potrebbero esserci molte chiavi scadute o comunque ridondanti da eliminare.
Per farlo, vai su Impostazioni azienda > Chiavi API all’interno di MyKinsta. L’elenco non ti indica il livello di accesso di ciascuna chiave dalla dashboard. Questo significa che è fondamentale avere convenzioni di denominazione e registrazioni chiare.
Devi controllare tre elementi:
- Per quale ruolo è stata generata una chiave.
- La data di scadenza, visibile nell’elenco.
- Se la chiave è ancora in uso per un flusso di lavoro attivo.
Per qualsiasi chiave API non attiva ma ancora valida, puoi cliccare sul pulsante Revoca per rimuoverla. Per le chiavi scadute, il pulsante recita Elimina. In entrambi i casi, l’azione è la stessa.
Puoi filtrare la schermata Attività utente in MyKinsta per vedere le attività associate che utilizzano una chiave API specifica:
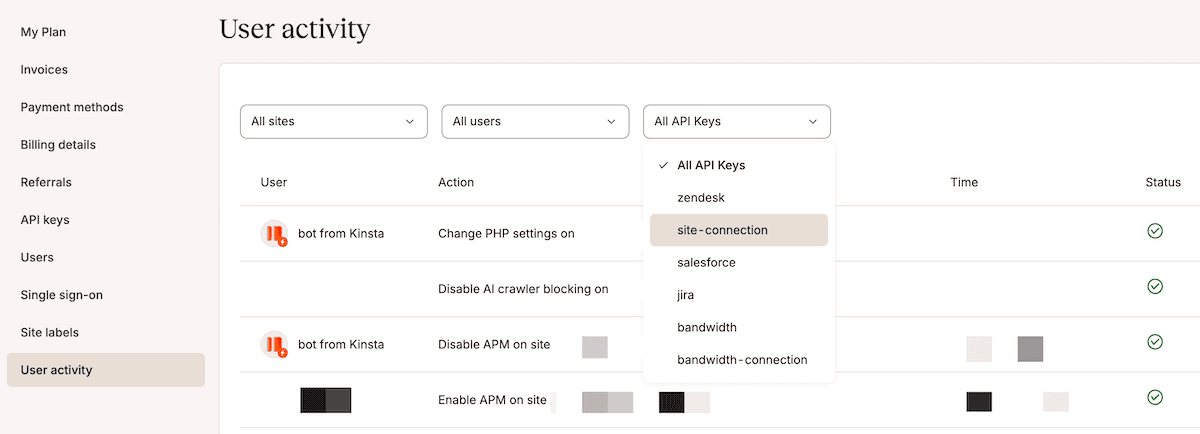
Per i controlli a livello di programmazione, ci sono degli endpoint per recuperare i log delle attività e le chiavi API di un’azienda.
Tuttavia, per vedere le informazioni sul livello di accesso di una chiave API, è necessario che ci sia stata almeno un’azione associata. Quindi, se una chiave non è mai stata usata, puoi tranquillamente eliminarla.
Verifica che i flussi di lavoro agentici abbiano un punto di ripristino
Per i tuoi backup, apri un sito e vai alla scheda Manuale nella sezione Backup:
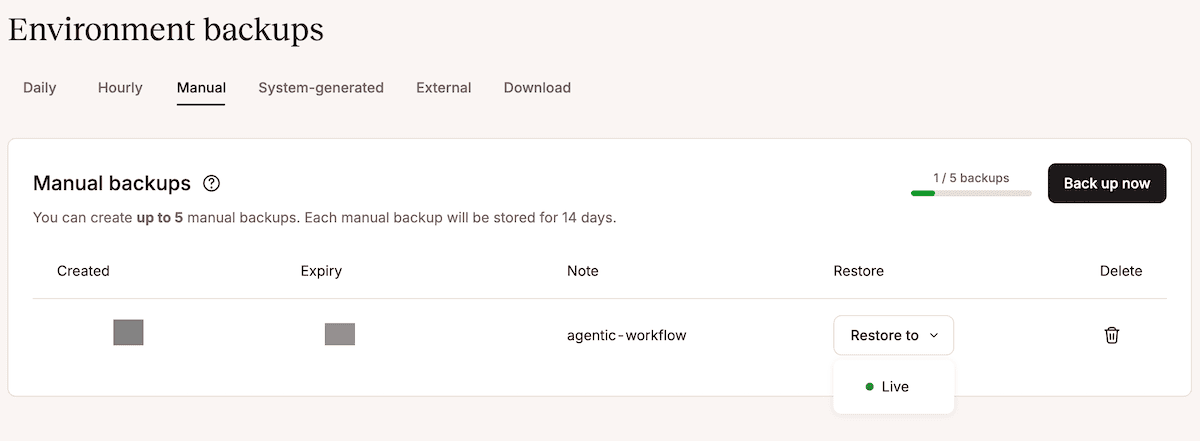
Qui, cerca eventuali note mancanti o errate. Poi, verifica se qualche flusso di lavoro dell’agente chiama l’API ed esegue un backup manuale. In tal caso, assicurati di controllare lo stato dell’operazione prima che l’agente esegua un backup.
Inoltre, un agente potrebbe attivare backup più spesso di quanto ti aspetti. Se i tuoi cinque slot per i backup manuali sono pieni, controlla la data di creazione. Questo ti aiuta a decidere se devi ottimizzare un processo di backup poco efficiente.
Usa il registro delle attività per individuare azioni non autorizzate
Tornando alla schermata Attività utente, verifica che ogni azione sia riconducibile a un utente specifico o a una chiave API. Puoi visualizzare il registro delle attività a livello di azienda o di sito.
Per qualsiasi voce che vuoi approfondire, cliccaci sopra e usa il pulsante Chiedi supporto. In questo modo puoi inviare un messaggio all’assistenza per chiedere ulteriori dettagli sulla natura di una voce.
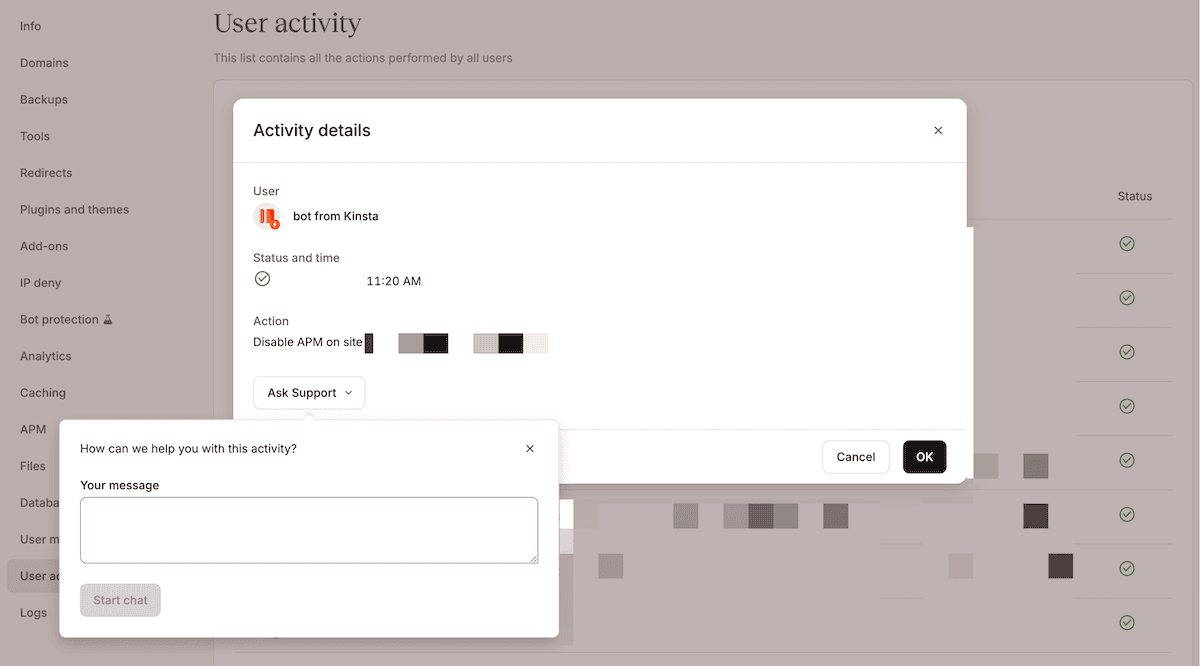
Esiste anche un modo programmatico per accedere ai dettagli dell’attività degli utenti, che ti offre un’ulteriore possibilità di integrare controlli nel tuo flusso di lavoro. Tuttavia, i controlli manuali in questo caso possono individuare problemi che un agente AI potrebbe trascurare.
Le limitazioni rendono sicura l’implementazione dell’autonomia dell’AI
Le funzionalità di MyKinsta non sono pensate solo per la sicurezza dell’AI. Lo staging, i log delle attività degli utenti, i backup automatici e le autorizzazioni impediscono tutti che i flussi di lavoro automatizzati causino problemi catastrofici. Puoi anche controllare il flusso di lavoro in ogni fase, sia tramite la dashboard di MyKinsta che tramite l’API di Kinsta.
Rendere i tuoi agenti AI più affidabili significa assegnare loro il giusto ambito di azione e integrare delle misure di sicurezza nel processo. L’intervento umano è ancora necessario, anche per le operazioni più automatizzate.
Scegliere l’hosting WordPress ad alte prestazioni di Kinsta offre gli strumenti per garantire un accesso sicuro e protetto agli agenti. Per le agenzie, Kinsta offre la stessa sicurezza e lo stesso supporto di prim’ordine a tutta la tua base clienti.