Ajouter comme source préférée sur Google
Les sites WordPress ont toujours été conçus en pensant aux utilisateurs. Lorsqu’un visiteur consulte une page, il explore le site, remplit un formulaire, clique sur un bouton ou crée un compte. Le navigateur est au cœur de cette expérience, et c’est pourquoi les développeurs construisent le site autour des actions que les utilisateurs effectuent à l’écran.
Les agents IA ne fonctionnent pas toujours de cette manière ; ils peuvent obtenir des informations, appeler des fonctions et effectuer des tâches sans avoir à consulter une page ou à ouvrir wp-admin. WordPress s’adapte à cette réalité grâce à des outils tels que l’API Abilities et l’adaptateur MCP, qui offrent aux logiciels des moyens plus directs de découvrir et d’utiliser les fonctionnalités du site.
À mesure que ces interactions se généralisent, les développeurs doivent désormais prendre en compte un autre type d’utilisateur. Concevoir WordPress à la fois pour les utilisateurs humains et pour les agents IA modifie votre façon d’envisager les API, les autorisations, l’authentification, les performances et la gestion des incidents.
Les agents IA n’utilisent pas WordPress de la même manière que les utilisateurs humains
Les utilisateurs sont plutôt doués pour s’adapter au fur et à mesure. Ils peuvent parcourir un menu, repérer des indices visuels, relire une invite ou essayer un autre bouton lorsque quelque chose ne fonctionne pas du premier coup.
Les agents ne disposent pas de cette même flexibilité. Ils ont besoin d’un parcours plus clair, avec des actions définies, des entrées structurées, un moyen de s’authentifier et des réponses qu’ils peuvent interpréter de manière fiable.
Cela modifie certaines des hypothèses fondamentales qui sous-tendent l’architecture de WordPress :
| Une interaction centrée sur l’humain | Une interaction adaptée aux agents |
| Menus et boutons de navigation | Capacités identifiables |
| Formulaires | Saisies structurées et API |
| Écrans de connexion | Authentification programmatique |
| Retour visuel | Réponses et erreurs structurées |
| Pages vues et sessions | Appels d’API et exécutions d’outils |
Il est également important de distinguer les agents des robots d’exploration. Ces derniers servent principalement à récupérer ou à indexer des informations. Les agents, quant à eux, peuvent aller plus loin et effectuer des actions pour le compte d’un utilisateur. Il peut s’agir de vérifier un stock, de récupérer des informations de compte, de créer un brouillon, d’envoyer des données ou de déclencher un flux de travail.
Dès lors qu’un logiciel est capable de faire plus que simplement lire du contenu, l’architecture doit prendre en compte les autorisations, l’authentification, les états d’échec et les conséquences de chaque action. Un site qui fonctionne bien pour les agents IA nécessite donc plus qu’un simple contenu facile à trouver par les machines. Il doit disposer de mécanismes clairement définis permettant aux machines d’interagir avec WordPress de manière sure et fiable.
Concevez des fonctionnalités, pas seulement des pages
La conception web traditionnelle commence par un parcours utilisateur. Une personne arrive sur une page, clique sur différents liens, remplit un formulaire et accède à un écran de confirmation.
Un agent IA peut ignorer complètement ce parcours. Il n’a pas besoin de voir l’interface s’il peut accéder directement à la fonction sous-jacente.
Cette fonctionnalité peut consister à effectuer une recherche dans la documentation, à vérifier un stock, à envoyer une demande de devis ou à créer un brouillon. Au lieu de demander à un agent de reproduire les mêmes étapes qu’une personne effectue à l’écran, les développeurs peuvent exposer ces actions sous une forme que le logiciel est capable de comprendre et d’utiliser.
L’API Abilities de WordPress offre aux développeurs un moyen plus épuré d’exposer ces fonctionnalités. Au lieu de faire en sorte qu’un outil externe passe par une page ou extraie des informations du code HTML, vous pouvez définir directement une action, ainsi que les données dont elle a besoin, ce qu’elle renvoie et qui peut l’utiliser.
Cela ne signifie pas pour autant que chaque bouton doive avoir un équivalent accessible par une machine. La question la plus pertinente est de savoir quelles fonctions méritent d’être exposées, qui devrait pouvoir les utiliser et quelles restrictions devraient s’appliquer.
Pour les développeurs, cela ajoute une nouvelle question au processus de planification : que peut ce site permettre aux utilisateurs et aux machines de faire en toute sécurité ?
L’authentification et les autorisations prennent de l’importance
Dès lors qu’un agent d’IA peut agir au sein de WordPress, la question ne porte plus sur « Peut-il se connecter ? », mais sur « Que devrait-il être autorisé à faire concrètement ? »
Cette distinction est importante, car de plus en plus de logiciels fonctionnent avec leurs propres identifiants et autorisations. Le rapport « 2025 Identity Security Landscape » de CyberArk a révélé que 68 % des organisations ne disposent pas de contrôles de sécurité des identités pour l’IA. Accorder un accès à un agent est facile. Limiter cet accès à la tâche à accomplir nécessite davantage de planification.
Pour chaque fonctionnalité destinée aux machines, les développeurs doivent répondre à quelques questions fondamentales :
- Qui effectue la requête ?
- Au nom de qui agit-il ?
- Quelles informations peut-il consulter ?
- Que peut-il modifier ?
- Quelles actions nécessitent une autorisation supplémentaire ?
Limitez l’accès de l’agent à la tâche qu’il effectue. Un outil destiné à la recherche dans la documentation n’a aucune raison de modifier des articles, et un outil permettant de rédiger des brouillons n’a pas nécessairement besoin de les publier. Dès qu’il s’agit de modifier des comptes, de supprimer du contenu ou de gérer des paiements, les critères d’autorisation doivent être nettement plus stricts.
L’API « Abilities » de WordPress aide les développeurs à définir ces limites. Chaque capacité peut inclure ses propres vérifications d’autorisation, ainsi que des entrées et sorties définies. Cela vous offre davantage de contrôle que de confier les identifiants d’administrateur à un service externe en espérant qu’il n’utilise que ce dont il a besoin.
Tout cela relève en grande partie des bonnes pratiques de sécurité élémentaires. Tout ce qu’un agent envoie doit encore être vérifié avant que WordPress n’agisse en conséquence. Les identifiants ne doivent pas non plus circuler librement dans les invites, le code frontend ou les journaux. Si l’agent s’apprête à effectuer une action couteuse ou difficile à annuler, c’est le moment idéal pour s’arrêter et demander une validation humaine.
Le fait de devoir effectuer une tâche ne doit pas conférer à un agent un accès étendu à WordPress. Accordez-lui juste les autorisations nécessaires pour mener à bien la tâche en question, et rien de plus.
Les consommateurs automatiques modifient les exigences en matière de performances
Les visiteurs humains naviguent à un rythme naturel. Ils chargent une page, la lisent, cliquent sur un élément et attendent la réponse suivante. Les agents IA peuvent agir beaucoup plus rapidement. Ils peuvent envoyer plusieurs requêtes en quelques secondes tandis qu’ils recueillent du contexte, appellent des outils, comparent des résultats et exécutent une tâche en plusieurs étapes.
Les règles de sécurité habituelles ne disparaissent pas simplement parce qu’un agent est impliqué. WordPress doit toujours vérifier les données entrantes, et les identifiants doivent toujours rester hors des invites, du code frontend et des journaux. Si le flux de travail atteint un stade où il risque d’entrainer une modification couteuse ou difficile à annuler, c’est à ce moment-là qu’un humain doit intervenir avant qu’il ne se poursuive.
Les flux de travail pilotés par des machines peuvent solliciter WordPress bien plus fortement qu’une personne naviguant sur le site ; il est donc judicieux de réduire la charge de travail supplémentaire. Cela peut impliquer de regrouper les appels API, de mettre en cache les réponses en lecture seule, de limiter le nombre de requêtes exécutées simultanément ou de reléguer les tâches plus lentes en arrière-plan. Des limites de débit et des délais d’expiration raisonnables peuvent également empêcher un workflow automatisé de monopoliser les ressources au détriment de tous les autres utilisateurs.
L’objectif est d’éviter que WordPress n’ait à effectuer plus de travail que ce que la tâche exige réellement. Si un agent a besoin de trois informations, par exemple, un point de terminaison bien conçu peut s’avérer préférable à plusieurs requêtes distinctes, chacune déclenchant ses propres opérations sur la base de données.
Les délais d’expiration sont délicats à gérer, car la requête a peut-être abouti même si l’agent ne reçoit jamais la réponse. S’il renvoie la même requête, cela n’a peut-être pas d’importance pour une simple recherche. En revanche, cela en a beaucoup plus si la première requête a créé ou modifié quelque chose. Avant de réessayer, l’agent doit pouvoir vérifier si la tâche a déjà été exécutée.
Les exigences plus générales en matière d’infrastructure d’IA sont déjà bien documentées. Le point essentiel est plus spécifique : la planification des performances ne peut plus partir du principe que chaque interaction se déroule à la vitesse humaine.
À mesure que les agents deviennent un autre type d’utilisateurs de WordPress, l’infrastructure doit être capable de gérer des pics d’activité générés par des machines sans que ces flux de travail ne ralentissent les personnes utilisant le site au même moment.
Les agents ont besoin de réponses prévisibles et de flux de travail observables
Les agents doivent avoir une idée claire de ce qui s’est passé après chaque requête. Si la réponse est vague, ils ne peuvent que deviner si la tâche est toujours en cours d’exécution, si elle a échoué purement et simplement, ou si elle s’est terminée sans envoyer de réponse.
Les flux de travail plus longs rendent la récupération plus difficile. Si une étape renvoie un résultat peu clair, l’agent peut la répéter, passer à l’étape suivante ou continuer avant que la tâche précédente ne soit réellement terminée.
Ce n’est pas toujours un problème. Récupérer deux fois la même documentation est généralement sans conséquence. Créer deux fois la même commande ne l’est pas. Il en va de même pour la publication ou la suppression de contenu. L’agent a besoin d’un moyen de vérifier ce qui s’est déjà passé avant de renvoyer la requête.
L’API Kinsta gère cela pour certaines actions de longue durée à l’aide d’un identifiant d’opération. Au lieu de maintenir la requête ouverte, elle renvoie un identifiant que le logiciel peut vérifier ultérieurement pour déterminer si la tâche est toujours en cours d’exécution ou si elle est terminée.
Vous avez également besoin d’une visibilité suffisante pour déterminer ce qui s’est mal passé lorsqu’un workflow se bloque. Un message d’erreur final peut ne pas vous en dire beaucoup. Vous pourriez avoir besoin de savoir quelle requête s’est bloquée, si WordPress a appelé un autre service, ce qui s’est passé dans la base de données, ou si l’agent a envoyé la même requête plusieurs fois.
L’APM de Kinsta et les journaux du serveur peuvent vous aider à retracer cette activité, tandis que l’environnement de staging offre aux équipes un espace plus sûr pour tester les workflows pilotés par des agents avant qu’ils n’affectent les données de production.
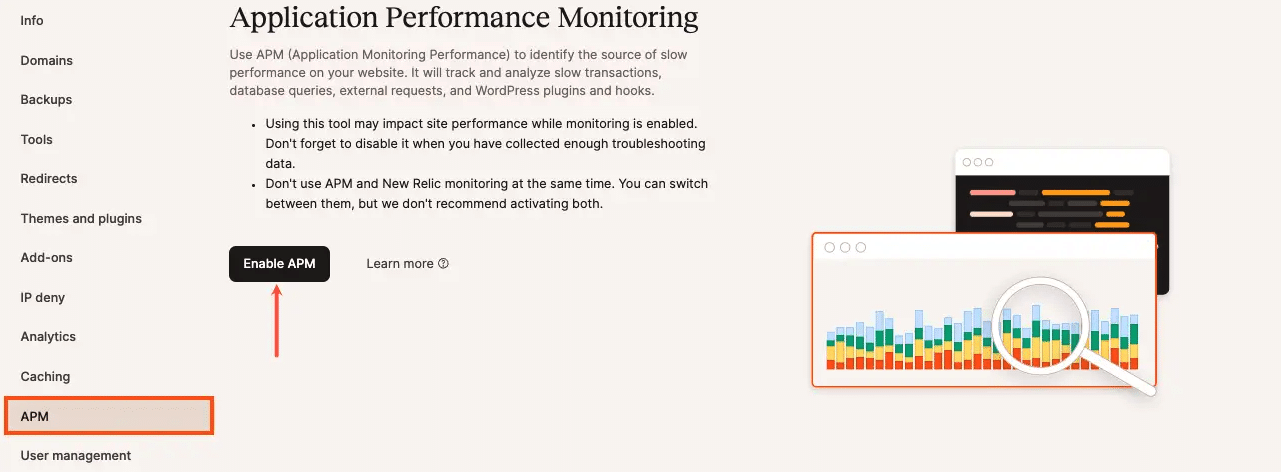
Avec un visiteur humain, une défaillance du flux de travail est souvent rapidement détectée. Quelqu’un constate l’erreur et la signale. Avec un agent, la défaillance peut rester masquée au sein de plusieurs étapes automatisées. Des réponses prévisibles et une forte observabilité facilitent considérablement la détection et la résolution de ces problèmes.
La couche d’hébergement peut également disposer d’une interface machine
Une architecture compatible avec les agents ne se limite pas à WordPress lui-même. Envisagez deux couches orientées vers les machines : le site et l’infrastructure qui le soutient.
Au niveau de WordPress, l’API Abilities et l’adaptateur MCP permettent d’exposer du contenu et des fonctionnalités à des outils externes. Un agent peut récupérer des données, créer du contenu ou déclencher un workflow de plugin. Au niveau de l’hébergement, les API permettent d’exposer des tâches opérationnelles qui, autrement, nécessiteraient l’intervention d’une personne via un tableau de bord.
L’API Kinsta offre aux développeurs un accès programmatique à des tâches telles que la récupération d’informations sur le site et l’environnement, la gestion des domaines, la gestion du cache et la prise en charge d’autres opérations d’hébergement. Cela ouvre la voie à des flux de travail allant au-delà de l’application WordPress elle-même. Un outil peut vérifier un environnement avant d’effectuer une action, déclencher une tâche d’infrastructure ou intégrer des informations dans un processus automatisé plus large.
Kinsta a également présenté un serveur MCP s’appuyant sur son API, qui permet à un client IA d’utiliser certaines fonctions d’hébergement comme des outils. Cela peut inclure l’inspection d’environnements, la vidange du cache, le clonage d’un site ou la vérification des informations relatives aux plugins, sans qu’il soit nécessaire de passer par MyKinsta à chaque étape.
Un agent peut accomplir de nombreuses tâches sans avoir accès à l’intégralité du compte d’hébergement. S’il doit uniquement vider le cache, vérifier un environnement ou extraire des données d’extensions, c’est tout ce à quoi il devrait avoir accès. Il n’y a aucun intérêt à lui accorder des autorisations plus étendues simplement parce que la connexion existe.
MyKinsta continue de gérer les aspects humains, tels que la vérification des réglages, le dépannage et la gestion quotidienne des sites. Les API sont utiles lorsque ces mêmes tâches d’hébergement doivent s’interfacer avec d’autres éléments, qu’il s’agisse d’un processus de déploiement, d’un outil interne, d’un flux de travail d’agence ou d’un système d’IA.
Les agences devraient intégrer la compatibilité avec les agents dans leurs revues d’architecture
Vous n’êtes pas obligé d’intégrer dès maintenant des agents IA ou le MCP dans chaque projet WordPress. Il est plus judicieux d’éviter les choix qui rendraient ces flux de travail difficiles à ajouter ultérieurement, surtout si un client revient vers vous pour en faire la demande une fois le site déjà développé.
Pour une nouvelle création ou une refonte majeure, il est utile de se poser les questions suivantes :
- Quelles tâches les clients ou les employés pourraient-ils à terme confier à un agent ?
- À quelles données ou fonctions du site le logiciel devrait-il pouvoir accéder ?
- Quelles actions devraient toujours nécessiter une validation humaine préalable ?
- Comment l’agent prouvera-t-il son identité et ce qu’il est autorisé à faire ?
- Que se passera-t-il si le trafic automatisé augmente ?
- Comment l’équipe identifiera-t-elle et résoudra-t-elle les problèmes en cas de dysfonctionnement d’un flux de travail ?
Ces réponses peuvent influencer tous les aspects, du choix des extensions et de la conception de l’API aux autorisations et à l’hébergement. Elles ont également une incidence sur des décisions de moindre envergure. Un flux de travail enfoui au cœur d’un écran d’administration ponctuel est plus difficile à réutiliser ultérieurement qu’une fonction qu’un autre système peut appeler directement.
L’étude de cas Sod illustre concrètement ce à quoi ce type de flexibilité peut ressembler. L’agence gère plus de 400 sites WordPress et utilise l’API Kinsta pour automatiser des tâches qui, sans cela, nécessiteraient une supervision manuelle.
Il ne s’agit pas d’un flux de travail basé sur un agent IA, mais cela démontre la valeur d’une infrastructure qui offre aux logiciels un moyen pris en charge d’interagir avec les opérations d’hébergement, au lieu d’imposer que chaque tâche passe par un tableau de bord.
Ce type de flexibilité s’avère d’autant plus utile que les attentes des clients évoluent. Un flux de travail qui commence aujourd’hui comme une automatisation interne pourrait ultérieurement se connecter à un assistant IA, à un client MCP ou à un autre système métier. Si la fonction sous-jacente dispose déjà d’une interface claire et d’autorisations bien définies, l’ajout de cette nouvelle couche devient beaucoup plus aisé.
Le même principe s’applique lors de la planification des agents. Les agences n’ont pas besoin d’automatiser tous les workflows dès maintenant. Elles doivent éviter de concevoir des sites en partant du principe qu’une personne sera toujours chargée de récupérer des informations, de déclencher des actions ou de gérer le système sous-jacent.
Intégrer la compatibilité avec les agents lors des revues d’architecture offre aux clients une plus grande marge de manœuvre pour adopter de nouveaux workflows ultérieurement, sans avoir à repenser le site de A à Z.
Concevez pour les personnes et pour les logiciels qui agissent à leur place
WordPress doit toujours fonctionner en priorité pour les utilisateurs. Les pages, les formulaires, la navigation et une expérience utilisateur solide ne sont pas près de disparaitre. Ce qui change, c’est qu’ils ne constituent plus le seul moyen pour une personne – ou un système – d’utiliser le site.
Une part croissante de ce travail commence à s’effectuer sans que personne n’ait à cliquer dans WordPress. Un agent peut extraire des informations, déclencher une action et passer à l’étape suivante en quelques secondes. C’est pourquoi l’infrastructure revêt désormais une importance bien plus grande. Les développeurs doivent savoir exactement ce à quoi l’agent a accès, l’étendue de ses droits d’accès, si le site est capable de suivre le rythme et où chercher en cas de dysfonctionnement.
Vous n’avez pas besoin aujourd’hui de refondre chaque site WordPress en fonction des agents IA. Mais vous devez cesser de partir du principe que chaque interaction future commencera par une personne ouvrant un navigateur. L’hébergement WordPress infogéré de Kinsta offre aux développeurs les performances, la visibilité et les outils nécessaires pour prendre en charge à la fois les visiteurs humains et des flux de travail de plus en plus automatisés.
Votre prochain client sera peut-être encore un être humain. La différence, c’est qu’un logiciel pourrait interagir avec votre site en son nom.
Carlo est un passionné de webdesign et de développement frontend. Il joue avec WordPress depuis plus de 10 ans, notamment en collaboration avec des universités et des établissements d'enseignement italiens et européens. Il a écrit des dizaines d'articles et de guides sur WordPress, publiés à la fois sur des sites web italiens et internationaux, ainsi que dans des magazines imprimés. Vous pouvez trouver Carlo sur X et LinkedIn.