Protección contra Vulnerabilidades
El plugin de protección contra vulnerabilidades de Kinsta, desarrollado por Patchstack, es un servicio de seguridad para WordPress que se centra en prevenir los ataques antes de que se produzcan. En lugar de esperar a que un sitio se infecte para luego limpiarlo, comprueba constantemente el núcleo de WordPress, los plugins y los temas comparándolos con una base de datos de vulnerabilidades actualizada. Además, bloquea los intentos de aprovechar vulnerabilidades conocidas, incluso antes de que el desarrollador del plugin o del tema publique una solución oficial.
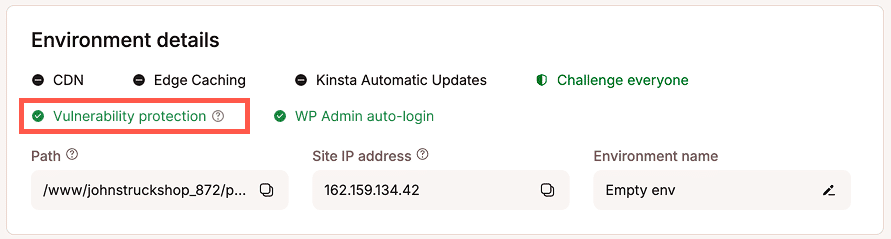
El plugin de protección contra vulnerabilidades se instala automáticamente en los sitios de WordPress alojados en Kinsta. Se instala como un plugin de uso obligatorio, por lo que no aparece en tu lista principal de plugins instalados en WordPress y no se puede desactivar ni eliminar. Puedes verlo en Plugins > Imprescindible. Puedes comprobar que está instalado y activo en la página Información de tu sitio en MyKinsta.
Por qué es importante la protección contra vulnerabilidades
Los ataques a sitios de WordPress son cada vez más habituales, y la mayoría de ellos se aprovechan de vulnerabilidades conocidas en plugins y temas. Cada semana se dan a conocer nuevas vulnerabilidades, y suele haber un lapso de tiempo entre el momento en que una vulnerabilidad se hace pública y el momento en que hay un parche disponible y se aplica. Ese lapso es cuando los sitios corren mayor riesgo.
Un solo fallo de seguridad puede salirte muy caro. Recuperarte de un sitio web hackeado puede llevarte días o semanas. Durante ese tiempo, podrías sufrir la pérdida de pedidos e ingresos, la filtración de datos de clientes y un daño duradero a tu reputación. La protección contra vulnerabilidades está diseñada para cubrir esa brecha bloqueando los intentos de aprovechar vulnerabilidades conocidas, a menudo antes de que un atacante pueda acceder a tu sitio.
Cómo funciona la protección contra vulnerabilidades
- Detección: Se comparan tus plugins, temas y la versión del núcleo de WordPress instalados con la base de datos de vulnerabilidades de Patchstack, y se identifican rápidamente los problemas que acaban de descubrirse y que afectan a tu sitio.
- Protección: Cuando se detecta una vulnerabilidad, se bloquean las solicitudes maliciosas que intentan aprovecharla. Los archivos de tus plugins y temas no se modifican, y tu sitio web permanece protegido incluso antes de que el desarrollador lance una actualización.
- Alerta temprana: Patchstack colabora directamente con los desarrolladores de plugins y los investigadores de seguridad, lo que significa que, a menudo, los desarrolladores detectan y corrigen las vulnerabilidades antes de que se hagan públicas.
Las funcionalidades de WordPress no se ven afectadas por la protección contra vulnerabilidades
La protección contra vulnerabilidades de Kinsta se centra únicamente en bloquear los intentos de explotar vulnerabilidades conocidas. No aplica la configuración adicional de refuerzo de seguridad de Patchstack, por lo que no modificará el funcionamiento de las siguientes funcionalidades de WordPress en tu sitio:
- Contraseñas de Aplicación
- XML-RPC
- El editor de archivos de plugins y temas
- Búsquedas de usuarios y autores a través de la API REST
- La metaetiqueta de versión de WordPress
- Encabezados de seguridad
La protección contra vulnerabilidades tampoco registra la actividad del sitio ni los intentos fallidos de inicio de sesión.
Estos ajustes solo se aplican mientras el plugin de protección contra vulnerabilidades de Kinsta esté activo. No modifican tu base de datos ni interfieren con otros plugins.
Protección contra vulnerabilidades y la seguridad actual de Kinsta
Todos los sitios alojados en Kinsta ya cuentan con seguridad a nivel de plataforma. Esto incluye el cortafuegos de nivel empresarial de Cloudflare, la mitigación de ataques DDoS, cortafuegos de hardware, monitorización continua del tráfico y el bloqueo automático del tráfico procedente de direcciones IP y fuentes vinculadas a amenazas conocidas. También puedes usar la protección contra bots en MyKinsta para controlar cómo se permite, se verifica o se bloquea el tráfico automatizado y sospechoso en tu sitio.
Estas medidas de protección se centran en quién envía tráfico a tu sitio. Filtran las solicitudes procedentes de fuentes maliciosas conocidas, el tráfico de ataques y los bots, a menudo antes de que lleguen a tu servidor.
La protección contra vulnerabilidades añade una capa adicional que se centra en lo que intenta hacer una solicitud. Sabe qué versiones del núcleo de WordPress, de los plugins y de los temas utiliza tu sitio, y qué vulnerabilidades conocidas les afectan. Así, puede bloquear las solicitudes que intenten aprovechar esas vulnerabilidades concretas, incluso si la solicitud viene de una fuente que parece legítima y supera los controles a nivel de red.
Ambas cosas van de la mano. La seguridad de la plataforma y la protección contra bots reducen el volumen de tráfico malicioso que llega a tu sitio, y la protección contra vulnerabilidades te protege frente a ataques dirigidos contra el software específico que utiliza tu sitio.
Actualizaciones de plugins y temas
La protección contra vulnerabilidades es compatible con todos los plugins de WordPress. Si un plugin de tu sitio tiene una vulnerabilidad conocida, la protección contra vulnerabilidades bloquea los intentos de explotarla, así que puedes seguir usando el plugin mientras esperas a que se publique una solución.
Mientras tanto, la protección contra vulnerabilidades mantiene tu sitio a salvo, pero no sustituye a las actualizaciones. Cuando un desarrollador publique una corrección para un plugin o tema vulnerable, actualízalo lo antes posible. Las actualizaciones solucionan el problema subyacente en el código, mientras que las reglas de protección solo bloquean las formas conocidas de aprovecharlo.
Solución de problemas con la protección contra vulnerabilidades
La protección contra vulnerabilidades forma parte de la seguridad que Kinsta ofrece para los sitios de WordPress y no se puede desactivar; además, el plugin no se puede eliminar. Si sospechas que está causando algún problema en tu sitio, ponte en contacto con nuestro equipo de soporte y lo investigaremos.
Sitios con el plugin Patchstack ya instalado
Si tu sitio ya tiene instalado su propio plugin de Patchstack, la protección contra vulnerabilidades de Kinsta no estará activada en ese sitio. Kinsta comprueba esto dos veces al día, así que cualquier cambio surtirá efecto en un plazo de 12 horas:
- Si instalas tu propio plugin de Patchstack después de que se haya activado la protección contra vulnerabilidades, Kinsta desactivará dicha protección y eliminará su licencia de Patchstack de tu sitio. Para seguir usando tu propio plugin de Patchstack, necesitarás tu propia licencia de Patchstack.
- Si eliminas tu propio plugin de Patchstack, Kinsta activará automáticamente la protección contra vulnerabilidades.
Si usas tu propio plugin de Patchstack, se aplicarán los ajustes predeterminados de Patchstack, que pueden incluir funcionalidades de refuerzo de seguridad que desactivan funcionalidades de WordPress como las contraseñas de aplicación o XML-RPC. Puedes cambiarlas en la configuración de Patchstack.
Para cambiar a la protección contra vulnerabilidades de Kinsta, elimina tu propio plugin de Patchstack y la protección se activará en un plazo de 12 horas. Si tienes algún problema, ponte en contacto con nuestro equipo de soporte.
Redes multisitio
En una red multisitio de WordPress, solo puede haber una instalación de Patchstack activa en toda la red a la vez. La protección contra vulnerabilidades cubre todos los sitios de la red, así que no hace falta que instales ni actives Patchstack en cada subsitio por separado.
Estructuras de directorios y despliegues personalizados
El plugin de protección contra vulnerabilidades de Kinsta se almacena en el contenedor de tu sitio, fuera del directorio de código de WordPress, y se carga automáticamente a través de hooks de PHP. Esto significa que no encontrarás los archivos del plugin en el código de tu sitio, pero seguirá apareciendo en WordPress en Plugins > Imprescindible, y tu sitio seguirá estando protegido.
Como el plugin está separado del código de tu sitio, las estructuras de directorios personalizadas, como Bedrock, las configuraciones basadas en Composer y los procesos de despliegue, no necesitan ningún tratamiento especial ni exclusiones. La protección contra vulnerabilidades se activa automáticamente, independientemente de cómo se gestione el código de tu sitio.
Entornos de producción y staging
La protección contra vulnerabilidades está instalada en todos los entornos de tu sitio, incluidos los de producción y staging. Protege cada entorno solo mientras WordPress esté instalado y en funcionamiento en él.
Sitios creados sin WordPress
La protección contra vulnerabilidades solo funciona en sitios de WordPress. Si creas un sitio sin instalar WordPress, la protección contra vulnerabilidades no lo protegerá.
Lo que no cubre la protección contra vulnerabilidades
La protección contra vulnerabilidades se centra en la prevención, no en la limpieza. No busca ni elimina el malware ya existente. Si tu sitio ya ha sido comprometido, consulta la sección Eliminación de Malware.
Preguntas Frecuentes
¿Cuándo se activará la protección contra vulnerabilidades en mi sitio web?
Los sitios nuevos creados a partir del 8 de octubre de 2026 tendrán la protección contra vulnerabilidades activada automáticamente. Para los sitios existentes, empezaremos a implementarla gradualmente a partir del 14 de octubre de 2026. Como la estamos activando en un gran número de sitios, puede que tarde un poco en llegar al tuyo. No tienes que hacer nada; se activará automáticamente en cuanto tu sitio se incluya en la implementación.
¿Habrá algún tiempo de inactividad durante la implementación?
No. La implementación no provocará ningún tiempo de inactividad en tu sitio web.
¿Cómo sé si la protección contra vulnerabilidades está activa en mi sitio web?
Ve a la página Información de tu sitio en MyKinsta. Un indicador de estado te muestra si la protección contra vulnerabilidades de Kinsta está instalada y activa.
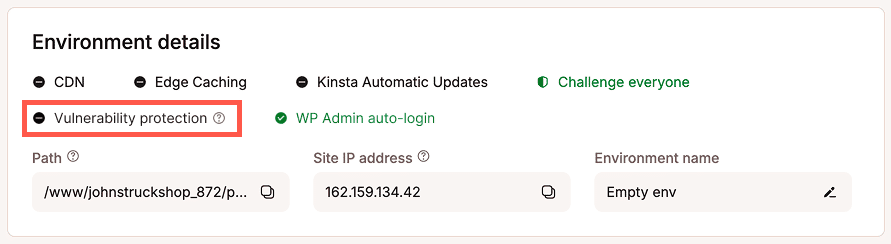
Si la protección contra vulnerabilidades aún no está activa o tu sitio web utiliza su propio plugin de Patchstack, el indicador mostrará Protección contra vulnerabilidades desactivada. Si has desinstalado recientemente tu propio plugin de Patchstack, es posible que el indicador siga mostrando desactivada hasta que la próxima comprobación de Kinsta instale y active la protección contra vulnerabilidades.
¿Cómo puedo saber si estoy usando la protección contra vulnerabilidades de Kinsta o mi propio plugin de Patchstack?
Ve a la página Información de tu sitio en MyKinsta. Si el indicador de estado muestra La protección contra vulnerabilidades está activa, tu sitio está utilizando la protección contra vulnerabilidades de Kinsta. Si no es así, inicia sesión en tu panel de control de WordPress y ve a Plugins para comprobar si tienes instalado tu propio plugin de Patchstack. Tu propio plugin Patchstack aparece en la lista principal de plugins, pero la protección contra vulnerabilidades de Kinsta es un plugin de uso obligatorio, por lo que solo aparece en Plugins > Imprescindible.
¿Puedo desactivar la protección contra vulnerabilidades?
No. La protección contra vulnerabilidades forma parte de la seguridad que ofrece Kinsta para los sitios de WordPress y no se puede desactivar ni eliminar. Sin embargo, si prefieres usar tu propio plugin de Patchstack, puedes instalarlo, y Kinsta eliminará su plugin de protección contra vulnerabilidades en la próxima comprobación periódica. Si más adelante eliminas tu propio plugin de Patchstack, Kinsta reinstalará y activará automáticamente la protección contra vulnerabilidades. Para más información, consulta Sitios con un plugin de Patchstack ya instalado. Si sospechas que la protección contra vulnerabilidades está causando algún problema, nuestro equipo de soporte también puede desactivarla temporalmente mientras lo investigan.
Ya tengo un plugin de seguridad. ¿Por qué necesito esto también?
Si tu sitio ya tiene su propio plugin de Patchstack, no activaremos la protección contra vulnerabilidades en ese sitio. Si utilizas otro plugin de seguridad, la protección contra vulnerabilidades seguirá instalada como parte de la seguridad de Kinsta. Funciona junto con tus herramientas actuales bloqueando los intentos de explotar vulnerabilidades conocidas en los plugins, temas y la versión de WordPress específicos que utiliza tu sitio.
¿Me cobrarán un suplemento por la protección contra vulnerabilidades?
No. La protección contra vulnerabilidades está incluida en tu alojamiento de Kinsta sin coste adicional.
¿Cuál es la diferencia entre la protección contra vulnerabilidades y Patchstack?
La protección contra vulnerabilidades es el servicio de seguridad de Kinsta, impulsado por Patchstack, y está incluido en tu alojamiento. Patchstack también ofrece su propio plugin, que instalas y gestionas por separado a través de una cuenta de Patchstack.
¿En qué se diferencia la protección contra vulnerabilidades de la protección contra bots?
La protección contra bots se centra en quién envía tráfico a tu sitio web, filtrando las solicitudes procedentes de fuentes maliciosas conocidas y de bots. La protección contra vulnerabilidades se centra en lo que una solicitud intenta hacer, bloqueando los intentos de aprovechar vulnerabilidades conocidas en el software de tu sitio web, incluso si provienen de fuentes que parecen legítimas. Para más detalles, echa un vistazo a Protección contra vulnerabilidades y la seguridad actual de Kinsta más arriba.
¿La protección contra vulnerabilidades desactiva las Contraseñas de Aplicación?
No. La protección contra vulnerabilidades de Kinsta no modifica las contraseñas de aplicación, el XML-RPC ni otras funcionalidades de WordPress. Para más información, consulta las funcionalidades de WordPress que la protección contra vulnerabilidades no modifica. Si en tu sitio faltan las contraseñas de aplicación, comprueba si algún otro plugin o tu propio plugin de Patchstack las está desactivando.
¿Es compatible la protección contra vulnerabilidades con mis plugins?
Sí. La protección contra vulnerabilidades funciona con todos los plugins de WordPress. Si un plugin tiene una vulnerabilidad conocida, la protección contra vulnerabilidades bloquea los intentos de explotarla, y puedes seguir usando el plugin. Te recomendamos que actualices tus plugins con regularidad.