Kwetsbaarheidsbescherming
De plugin voor Kwetsbaarheidsbescherming van Kinsta, op basis van Patchstack, is een beveiligingsdienst voor WordPress die aanvallen wil voorkomen voordat ze plaatsvinden. In plaats van te wachten tot een site geïnfecteerd raakt en die daarna op te schonen, controleert de plugin continu je WordPress core, plugins en thema’s aan de hand van een actuele database met kwetsbaarheden. Ook blokkeert hij pogingen om bekende kwetsbaarheden te misbruiken, zelfs voordat de ontwikkelaar van de plugin of het thema een officiële oplossing uitbrengt.
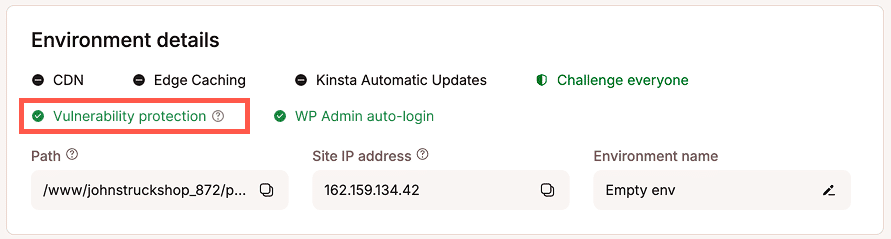
De plugin voor Kwetsbaarheidsbescherming wordt automatisch geïnstalleerd op WordPress sites die bij Kinsta worden gehost. Hij wordt geïnstalleerd als must-use plugin. Daardoor verschijnt hij niet in je gewone lijst met geïnstalleerde plugins in WordPress en kun je hem niet deactiveren of verwijderen. Je vindt hem onder Plugins > Must-Use. Op de pagina Info van je site in MyKinsta kun je controleren of hij geïnstalleerd en actief is.
Waarom Kwetsbaarheidsbescherming belangrijk is
Aanvallen op WordPress sites komen steeds vaker voor, en de meeste zijn gericht op bekende kwetsbaarheden in plugins en thema’s. Elke week worden er nieuwe kwetsbaarheden bekendgemaakt. Vaak zit er tijd tussen het moment dat een kwetsbaarheid openbaar wordt en het moment dat er een oplossing beschikbaar is en die ook is doorgevoerd. Juist in die periode lopen sites het grootste risico.
Eén enkele hack kan je duur komen te staan. Een gehackte site herstellen kan dagen of weken duren. In die tijd kun je bestellingen en omzet mislopen, kunnen klantgegevens uitlekken en kan je reputatie blijvende schade oplopen. Kwetsbaarheidsbescherming is bedoeld om dat gat te dichten. Pogingen om bekende kwetsbaarheden te misbruiken worden geblokkeerd, vaak nog voordat een aanvaller je site kan bereiken.
Hoe Kwetsbaarheidsbescherming werkt
- Detectie: je geïnstalleerde plugins, thema’s en WordPress core-versie worden vergeleken met de kwetsbaarheidsdatabase van Patchstack. Zo worden nieuw ontdekte problemen die je site treffen snel opgespoord.
- Bescherming: wordt er een kwetsbaarheid gevonden, dan worden kwaadaardige verzoeken die daar misbruik van proberen te maken geblokkeerd. Je plugin- en themabestanden worden niet aangepast, en je site blijft beschermd, zelfs voordat de ontwikkelaar een update uitbrengt.
- Vroegtijdige waarschuwing: Patchstack werkt rechtstreeks samen met pluginontwikkelaars en beveiligingsonderzoekers. Daardoor worden kwetsbaarheden vaak al gevonden en door ontwikkelaars verholpen voordat ze openbaar worden gemaakt.
Kwetsbaarheidsbescherming en de bestaande beveiliging van Kinsta
Elke site die bij Kinsta wordt gehost, profiteert al van beveiliging op platformniveau. Denk aan de Enterprise firewall van Cloudflare, DDoS-bescherming, hardwarefirewalls, continue verkeersmonitoring en het automatisch blokkeren van verkeer van IP-adressen en bronnen die met bekende dreigingen in verband worden gebracht. Ook kun je met Botbescherming in MyKinsta bepalen welk geautomatiseerd en verdacht verkeer op je site wordt toegestaan, een challenge krijgt of wordt geblokkeerd.
Deze beveiligingslagen richten zich op wie er verkeer naar je site stuurt. Ze filteren verzoeken van bekende kwaadaardige bronnen, aanvalsverkeer en bots eruit, vaak nog voordat die je server bereiken.
Kwetsbaarheidsbescherming voegt een andere laag toe, die zich richt op wat een verzoek probeert te doen. De plugin weet welke versies van WordPress core, plugins en thema’s je site gebruikt en welke bekende kwetsbaarheden daarin zitten. Vervolgens kan hij verzoeken blokkeren die precies die kwetsbaarheden proberen te misbruiken, ook als het verzoek van een bron komt die er legitiem uitziet en de controles op netwerkniveau doorstaat.
De twee werken samen. Platformbeveiliging en Botbescherming beperken de hoeveelheid kwaadaardig verkeer dat je site bereikt, en Kwetsbaarheidsbescherming beschermt je tegen gerichte aanvallen op de specifieke software waarop je site draait.
Updates voor plugins en thema’s
Kwetsbaarheidsbescherming houdt je site in de tussentijd veilig, maar is geen vervanging voor updates. Brengt een ontwikkelaar een oplossing uit voor een kwetsbare plugin of een kwetsbaar thema? Werk die dan zo snel mogelijk bij. Updates verhelpen het onderliggende probleem in de code, terwijl beschermingsregels alleen bekende manieren blokkeren om er misbruik van te maken.
Problemen met Kwetsbaarheidsbescherming oplossen
Kwetsbaarheidsbescherming is onderdeel van de beveiliging van Kinsta voor WordPress sites en kan niet worden uitgeschakeld. Ook de plugin kan niet worden verwijderd. Vermoed je dat het een probleem op je site veroorzaakt? Neem dan contact op met ons supportteam, dan zoeken we het uit.
Sites met een bestaande Patchstack plugin
Is er op je site al een eigen Patchstack plugin geïnstalleerd, dan is Kwetsbaarheidsbescherming van Kinsta op die site niet ingeschakeld. Kinsta controleert dit twee keer per dag, dus wijzigingen worden binnen 12 uur doorgevoerd:
- Installeer je je eigen Patchstack plugin nadat Kwetsbaarheidsbescherming is geactiveerd, dan schakelt Kinsta Kwetsbaarheidsbescherming uit en verwijdert het zijn Patchstack licentie van je site. Wil je je eigen Patchstack plugin blijven gebruiken, dan heb je een eigen Patchstack licentie nodig.
- Verwijder je je eigen Patchstack plugin, dan activeert Kinsta automatisch Kwetsbaarheidsbescherming.
Wil je overstappen op Kwetsbaarheidsbescherming van Kinsta? Verwijder dan je eigen Patchstack plugin. Kwetsbaarheidsbescherming wordt daarna binnen 12 uur geactiveerd. Heb je problemen? Neem dan contact op met ons supportteam.
Multisite netwerken
Op een WordPress Multisite netwerk kan er in het hele netwerk maar één Patchstack installatie tegelijk actief zijn. Kwetsbaarheidsbescherming dekt alle sites in het netwerk, dus je hoeft Patchstack niet op afzonderlijke subsites te installeren of te activeren.
Custom mappenstructuren en deployments
De plugin voor Kwetsbaarheidsbescherming van Kinsta staat in de container van je site, buiten de map met je WordPress code, en wordt automatisch geladen via PHP hooks. Je vindt de pluginbestanden dus niet in de code van je site. De plugin verschijnt wel in WordPress onder Plugins > Must-Use, en je site is nog steeds beschermd.
Omdat de plugin los staat van de code van je site, hebben custom mappenstructuren zoals Bedrock, setups op basis van Composer en deploymentprocessen geen speciale aanpak of uitsluitingen nodig. Kwetsbaarheidsbescherming wordt automatisch geladen, hoe de code van je site ook wordt beheerd.
Sites die zonder WordPress zijn gemaakt
Kwetsbaarheidsbescherming wordt alleen automatisch geïnstalleerd als je WordPress installeert bij het aanmaken van een site in MyKinsta. Maak je een site aan zonder WordPress te installeren, dan wordt de plugin niet geïnstalleerd.
Wat Kwetsbaarheidsbescherming niet dekt
Kwetsbaarheidsbescherming is gericht op preventie, niet op opschonen. De plugin scant niet op bestaande malware en verwijdert die ook niet. Is je site al gehackt? Kijk dan bij Malware verwijderen.
Veelgestelde vragen
Wanneer wordt Kwetsbaarheidsbescherming op mijn site ingeschakeld?
We rollen Kwetsbaarheidsbescherming op 8 oktober 2026 uit voor nieuwe sites en op 14 oktober 2026 voor bestaande sites.
Is er downtime tijdens de uitrol?
Nee. De uitrol zorgt niet voor downtime op je site.
Hoe weet ik of Kwetsbaarheidsbescherming actief is op mijn site?
Ga naar de pagina Info van je site in MyKinsta. Een statusindicator laat zien of Kwetsbaarheidsbescherming van Kinsta geïnstalleerd en actief is.
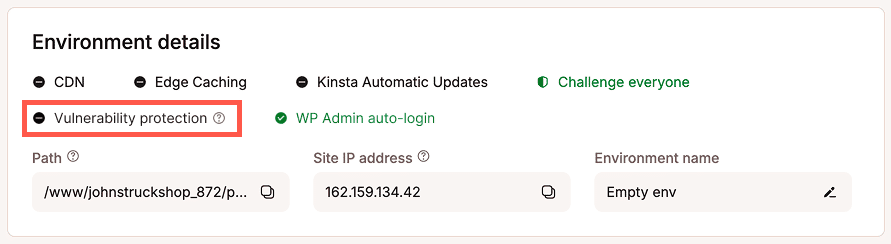
Is Kwetsbaarheidsbescherming nog niet actief, of gebruikt je site een eigen Patchstack plugin? Dan geeft de indicator aan dat Kwetsbaarheidsbescherming is uitgeschakeld. Heb je onlangs je eigen Patchstack plugin verwijderd, dan kan de indicator nog “uitgeschakeld” aangeven totdat Kinsta bij de volgende controle Kwetsbaarheidsbescherming installeert en activeert.
Hoe weet ik of ik Kwetsbaarheidsbescherming van Kinsta gebruik of mijn eigen Patchstack plugin?
Ga naar de pagina Info van je site in MyKinsta. Geeft de statusindicator aan dat Kwetsbaarheidsbescherming actief is, dan gebruikt je site Kwetsbaarheidsbescherming van Kinsta. Is dat niet zo, log dan in op je WordPress dashboard en ga naar Plugins om te controleren of je eigen Patchstack plugin is geïnstalleerd. Je eigen Patchstack plugin staat in de gewone lijst met plugins, maar Kwetsbaarheidsbescherming van Kinsta is een must-use plugin en staat daarom alleen onder Plugins > Must-Use.
Kan ik Kwetsbaarheidsbescherming uitschakelen?
Nee. Kwetsbaarheidsbescherming is onderdeel van de beveiliging van Kinsta voor WordPress sites en kan niet worden uitgeschakeld of verwijderd. Gebruik je liever je eigen Patchstack plugin? Dan kun je die installeren. Kinsta verwijdert zijn plugin voor Kwetsbaarheidsbescherming dan bij de volgende reguliere controle. Verwijder je later je eigen Patchstack plugin, dan installeert en activeert Kinsta Kwetsbaarheidsbescherming automatisch opnieuw. Zie Sites met een bestaande Patchstack plugin voor meer informatie. Vermoed je dat Kwetsbaarheidsbescherming een probleem veroorzaakt? Dan kan ons supportteam het tijdens het onderzoek ook tijdelijk uitschakelen.
Ik heb al een beveiligingsplugin. Waarom heb ik dit dan ook nodig?
Heeft je site al een eigen Patchstack plugin, dan schakelen we Kwetsbaarheidsbescherming op die site niet in. Gebruik je een andere beveiligingsplugin, dan wordt Kwetsbaarheidsbescherming toch geïnstalleerd als onderdeel van de beveiliging van Kinsta. De plugin werkt naast je bestaande tools en blokkeert pogingen om bekende kwetsbaarheden te misbruiken in de specifieke plugins, thema’s en WordPress versie waarop je site draait.
Betaal ik extra voor Kwetsbaarheidsbescherming?
Nee. Kwetsbaarheidsbescherming zit zonder extra kosten bij je hosting van Kinsta inbegrepen.
Wat is het verschil tussen Kwetsbaarheidsbescherming en Patchstack?
Kwetsbaarheidsbescherming is de beveiligingsdienst van Kinsta, op basis van Patchstack, en zit bij je hosting inbegrepen. Patchstack biedt ook een eigen plugin aan, die je apart installeert en beheert via een Patchstack account.
Hoe verschilt Kwetsbaarheidsbescherming van Botbescherming?
Botbescherming richt zich op wie er verkeer naar je site stuurt en filtert verzoeken van bekende kwaadaardige bronnen en bots eruit. Kwetsbaarheidsbescherming richt zich op wat een verzoek probeert te doen en blokkeert pogingen om bekende kwetsbaarheden in de software van je site te misbruiken, ook als ze van bronnen komen die er legitiem uitzien. Zie Kwetsbaarheidsbescherming en de bestaande beveiliging van Kinsta hierboven voor meer details.